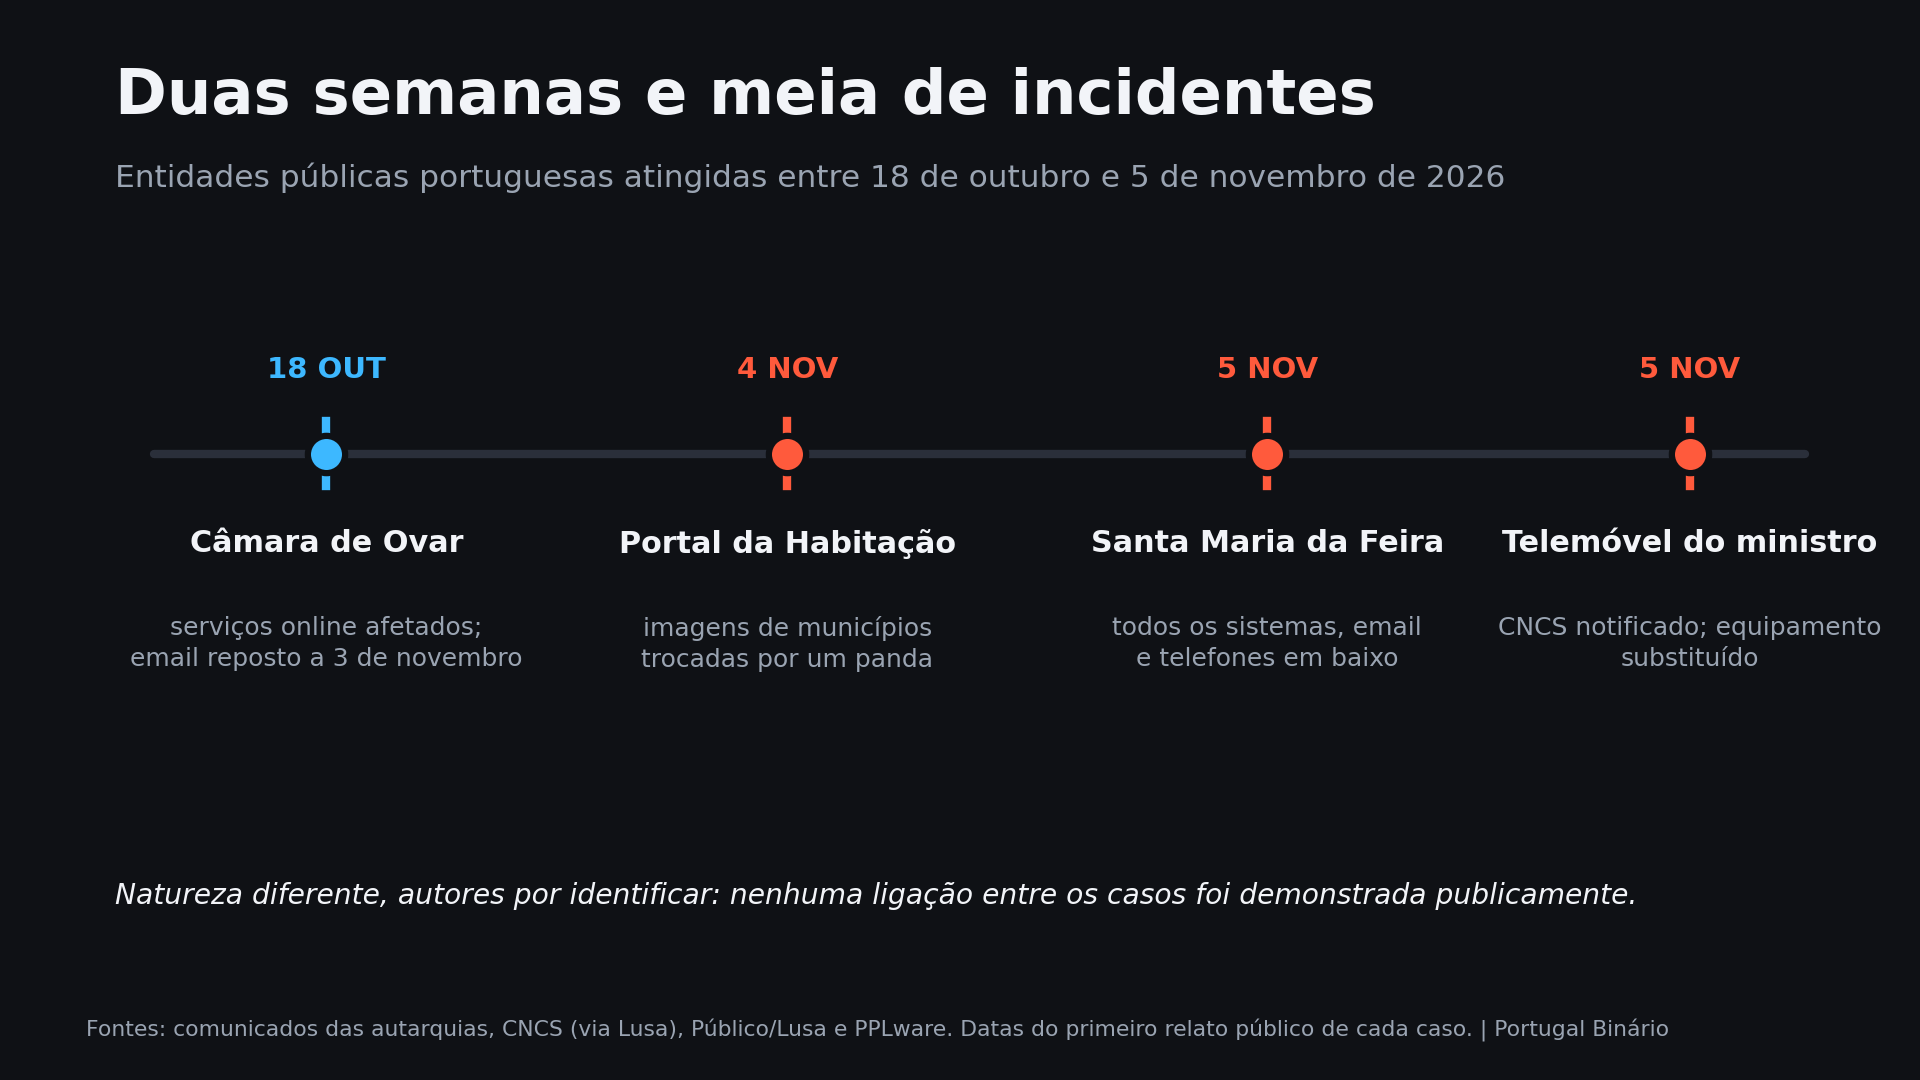
O dia começou com um panda numa tenda de campismo no site do Instituto da Habitação e da Reabilitação Urbana (IHRU). Ao meio-dia de quinta-feira, 5 de novembro, as imagens que os hackers colocaram no Portal da Habitação — em vez das fotografias dos municípios, na área das reabilitações urbanas — continuavam por repor, segundo o Público.
Também esta quinta-feira, a Câmara de Santa Maria da Feira confirmou que todos os seus sistemas informáticos tinham sido afetados por um ataque durante a noite, com o email e os telefones fixos da autarquia indisponíveis, e que o incidente foi comunicado ao Centro Nacional de Cibersegurança (CNCS). No mesmo dia, o CNCS disse à Lusa ter sido notificado do ataque ao telemóvel pessoal do ministro da Defesa, Nuno Melo, que foi substituído, sem esclarecer se houve dados comprometidos.
São casos com naturezas diferentes — a troca de imagens de um site (defacement), a intrusão nos sistemas de uma câmara e o comprometimento de um telefone — e não há, até agora, qualquer elemento público que os ligue ao mesmo autor. Tratá-los como uma campanha única seria inventar o que ninguém demonstrou. Mas, juntos, mostram como o mesmo tipo de alvo está a ser atingido em semanas consecutivas.
Caso a caso: o que cada entidade confirmou
Em Ovar, o ataque começou a 18 de outubro e atingiu os serviços online. Dois dias depois, a autarquia avisou que, «atendendo à abrangência dos sistemas afetados», poderiam estar envolvidos «dados pessoais de diversa natureza», e alertou os munícipes para riscos de fraude, phishing e usurpação de identidade. O correio eletrónico só voltou a funcionar a 3 de novembro, mais de duas semanas depois, e ainda havia acesso a parte do sistema indisponível.
No IHRU, o alvo foi visual e simbólico. As imagens originais foram substituídas na noite de quarta-feira por uma fotografia de um panda dentro de uma tenda, aparentemente abatido, com cartazes de protesto ao fundo, numa aparente referência às acampadas pelo direito à habitação que marcaram as últimas semanas em Lisboa e no Porto. O instituto é o organismo do Estado que executa a política pública de habitação, e o portal é a montra dos programas e das áreas de reabilitação urbana.
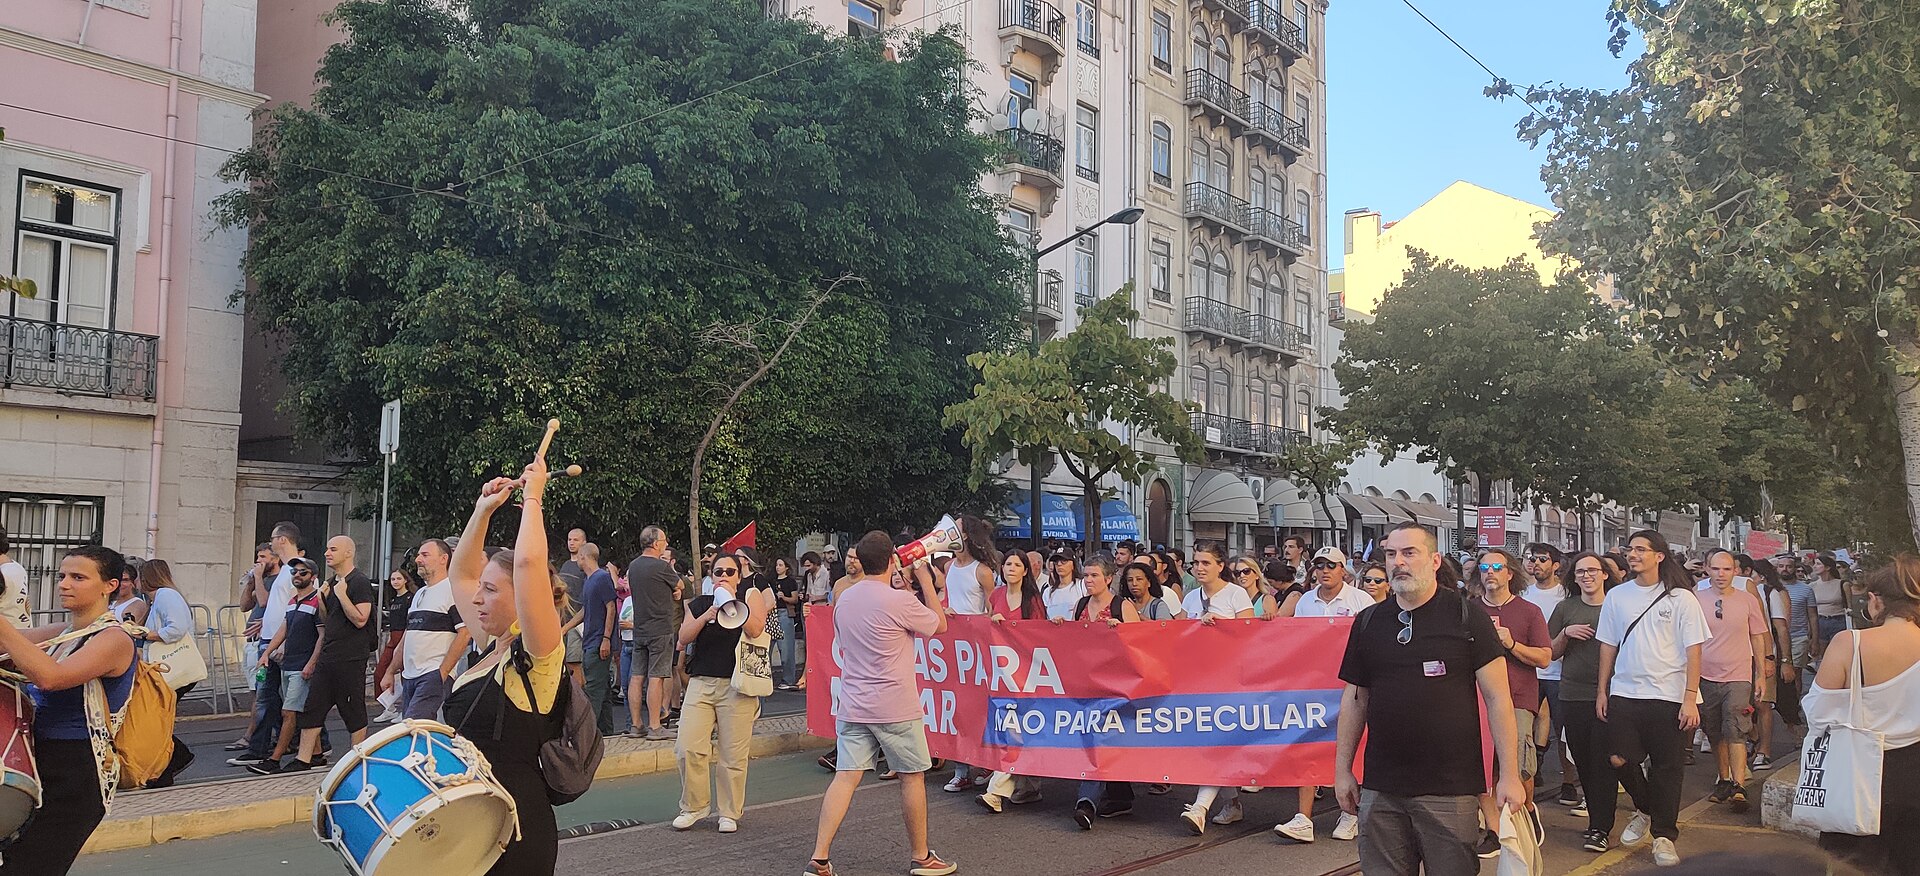
A imagem colocada no Portal da Habitação remetia para as acampadas pelo direito à casa. Aqui, uma manifestação pela habitação em Lisboa, a 30 de setembro de 2023: imagem de arquivo, não do protesto de 2026. Foto: BlitzkriegBoop, CC BY-SA 4.0, via Wikimedia Commons.
Em Santa Maria da Feira, o município descreveu uma paralisação alargada: sistemas afetados, serviços de comunicação em baixo, equipas técnicas a avaliar a dimensão do ataque e procedimentos de resposta ativados. Não divulgou a natureza do incidente, nem se houve fuga de dados. No Governo, o caso é de outra ordem: um telemóvel pessoal comprometido, substituído, e uma resposta do CNCS que confirma a notificação mas não o alcance. «Ninguém está imune a intrusões», disse o ministro.
Porque é que isto importa além dos quatro casos
Autarquias e serviços do Estado guardam registos de munícipes, processos de habitação, dados fiscais e de segurança social, e são a porta de entrada para serviços do dia a dia. Quando o email de uma câmara fica duas semanas em baixo, não é só o atendimento que sofre: há pagamentos, licenciamentos e processos parados, e há o risco de alguém usar os dados para se fazer passar pela autarquia. O próprio alerta de Ovar — desconfiar de contactos inesperados, de pedidos de dados e de alterações de IBAN — é a parte prática de um problema que começou num servidor.
O que a lei obriga — e o que não obriga
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025), que transpõe para Portugal a diretiva europeia NIS2, obriga as entidades essenciais, importantes e públicas relevantes a notificar incidentes significativos à autoridade de cibersegurança, através da plataforma MyCiber. A notificação é feita por etapas e com prazos apertados.
| Etapa | Prazo | A contar de |
|---|---|---|
| Notificação inicial | até 24 horas | momento em que a entidade conclui que o incidente é significativo |
| Atualização da notificação | até 72 horas, se necessária | mesma referência |
| Notificação do fim do impacto | até 24 horas | fim do impacto significativo |
| Relatório final | 30 dias úteis | notificação do fim do impacto |
| Comunicação à CNPD, se houver dados pessoais | 72 horas | conhecimento da violação (RGPD, artigo 33.º) |
Notificar não é o mesmo que explicar. O regime prevê a comunicação aos destinatários dos serviços (artigo 48.º) e a informação ao público pela autoridade (artigo 51.º), mas nenhuma das entidades envolvidas disse até agora se os dados de cidadãos foram acedidos, nem que avaliação fez. Não encontrámos informação pública sobre a qualificação destas entidades como «públicas relevantes» — o que determina o alcance das obrigações, não a existência do problema.
O que continua por saber
- Se houve acesso, cópia ou venda de dados em Santa Maria da Feira, e se a autarquia comunicou uma violação de dados pessoais à CNPD.
- Quem está por trás de cada um dos incidentes e qual foi o motivo. Nenhuma das entidades falou em resgate.
- Se o ataque ao Portal da Habitação ficou limitado às imagens ou chegou a bases de dados do IHRU.
- Como foi comprometido o telemóvel do ministro da Defesa e que informação passou por ele.
- Qual é a avaliação do CNCS sobre os quatro casos — a autoridade confirmou notificações, mas não publicou análise.
Até haver respostas, o que existe é um padrão de exposição: entidades com poucos recursos de segurança, sistemas antigos e uma obrigação de notificar que não garante, por si, que o cidadão fique a saber o que lhe aconteceu. O próximo sinal a observar é o relatório anual do CNCS e o que as autarquias disserem quando os sistemas voltarem — não o que disserem no dia em que caíram.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!