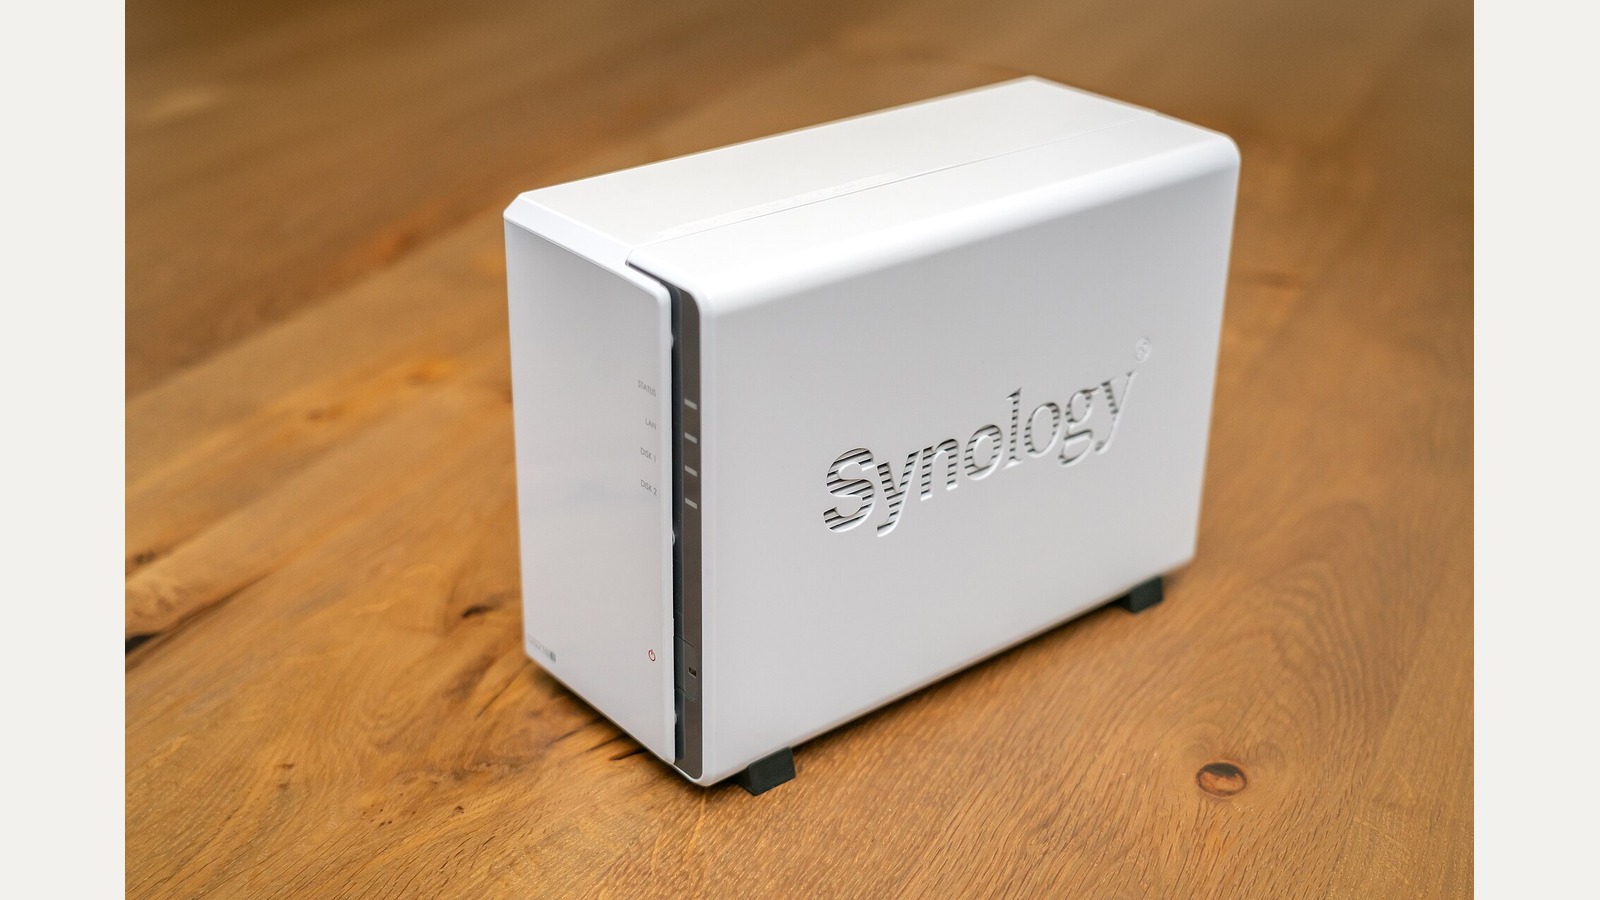
A Synology identificou ataques que exploram uma falha corrigida em 2024 para atingir dispositivos com versões desactualizadas do seu software de gestão. Segundo a fabricante, os atacantes procuram cifrar os dados e exigir um resgate. A empresa recomenda aos utilizadores afectados que actualizem o sistema.
Os equipamentos NAS são dispositivos de armazenamento ligados a uma rede, usados para guardar e partilhar ficheiros ou cópias de segurança. O DiskStation Manager, ou DSM, é o sistema que os administra. Quando fica desactualizado, uma correcção já disponível pode não chegar ao equipamento.
Uma correcção que já existia
No comunicado de 29 de Outubro, a Synology diz ter detectado a exploração de uma vulnerabilidade corrigida em Dezembro de 2024. O aviso de segurança associado descreve mais do que uma falha e indica versões corrigidas para diferentes ramos do DSM. Os utilizadores devem verificar a versão do seu próprio equipamento e consultar as actualizações disponíveis para esse modelo.
A empresa aconselha também a activar as actualizações automáticas. O comunicado não quantifica o número de vítimas nem permite saber quantos dispositivos foram afectados em Portugal.
A notícia da BleepingComputer associa a vaga ao programa de extorsão C3RB3R e relata casos de utilizadores que encontraram os ficheiros cifrados. Isso não estabelece, por si só, a dimensão total da campanha.
O que verificar
Quem administra um NAS pode começar por confirmar a versão do DSM e instalar as actualizações compatíveis. Também importa rever como a interface de administração está acessível a partir da Internet. Uma cópia de segurança separada e verificável ajuda na recuperação, mas não substitui a correcção da falha.
A investigação da Synology decorreu no contexto de uma avaliação de outras vulnerabilidades conhecidas como PHP2Shell. A empresa trata essas falhas num aviso próprio: a proximidade das investigações não demonstra que tenham sido usadas nos ataques descritos acima.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!