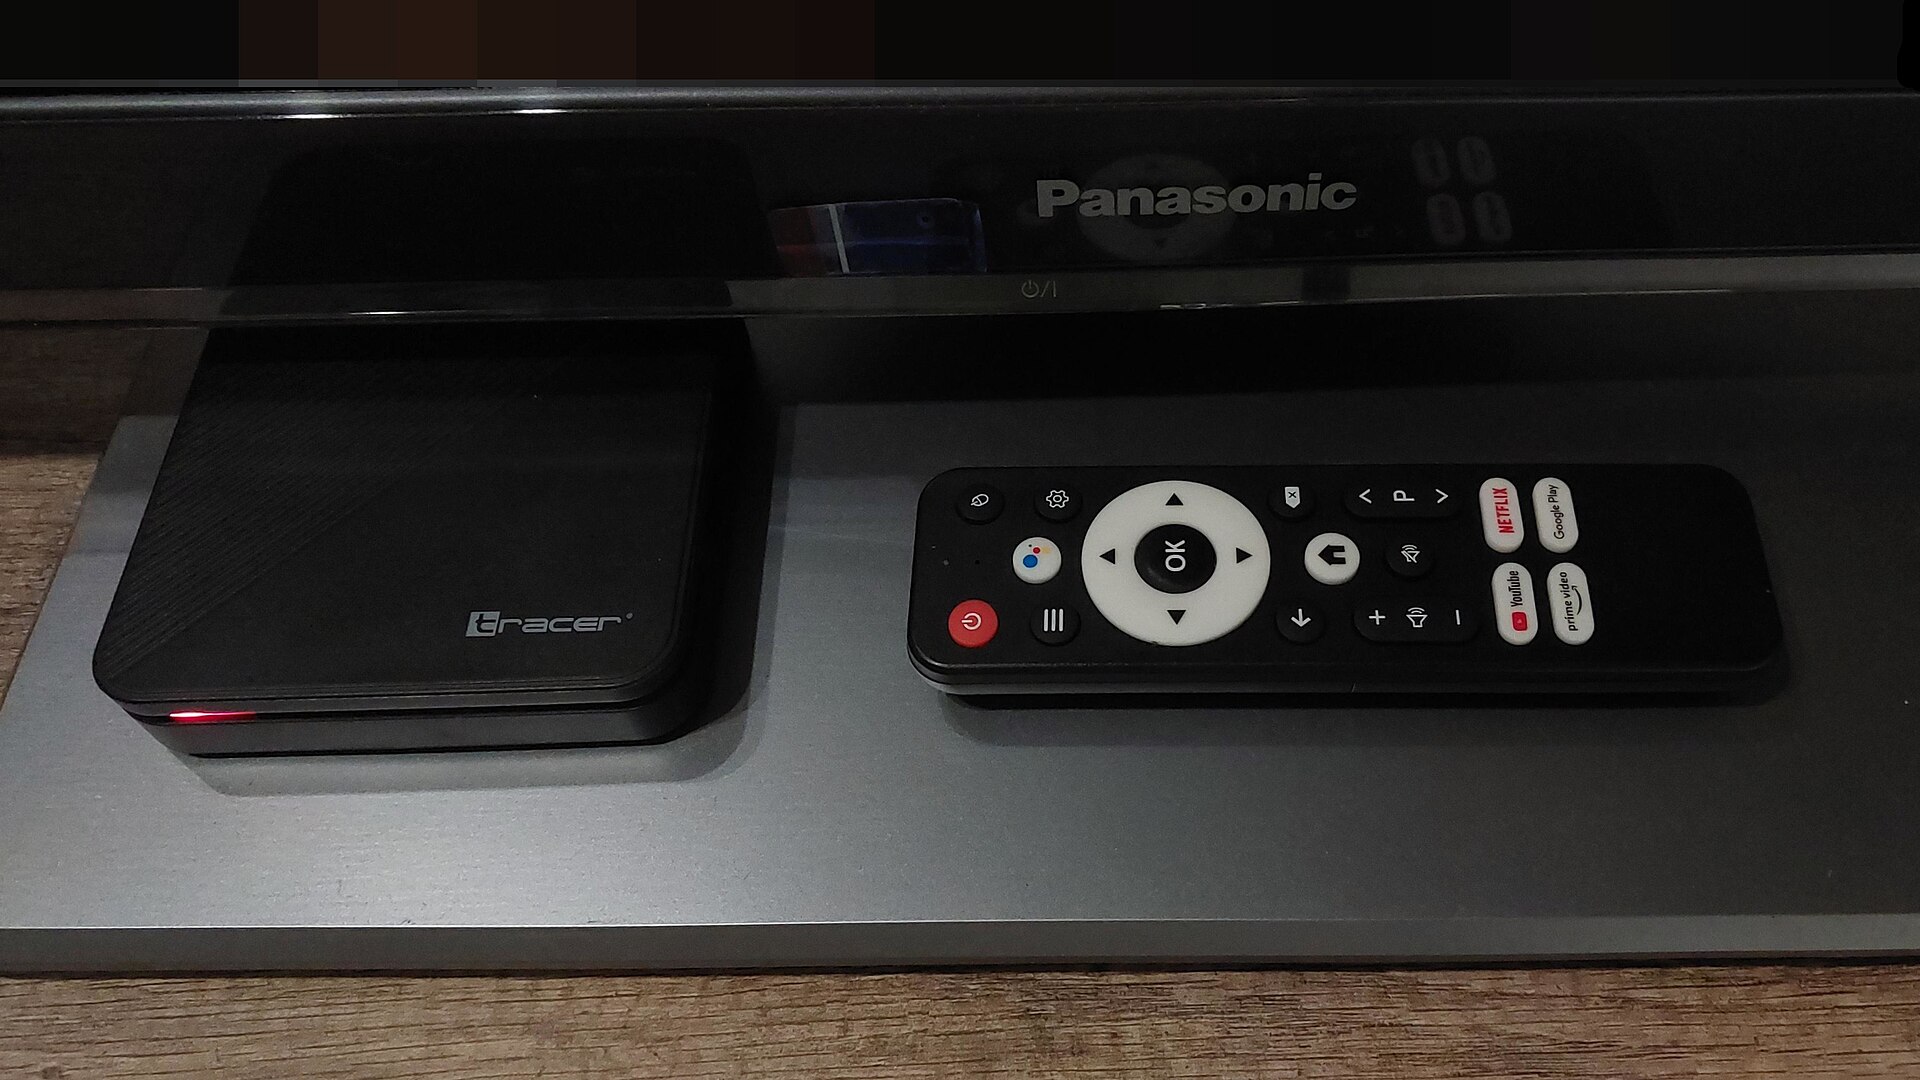
A Google e um conjunto de parceiros desmantelaram uma botnet — uma rede de aparelhos infetados e controlados à distância — que tinha mais de 1,3 milhões de caixas de televisão Android infetadas de fábrica. O caso, anunciado a 2 de Novembro, não começou com um descuido de quem comprou o aparelho: segundo o relatório do Google Threat Intelligence Group, o código malicioso vinha gravado no firmware, o software que o equipamento traz de origem, e foi ali colocado pela própria fabricante, a chinesa Videostrong, que vendia o acesso aos aparelhos a grupos criminosos.
A empresa, com endereço em Shenzhen, foi proibida de fabricar equipamentos Android certificados — os que trazem as aplicações da Google — e de fornecer software a outros fabricantes certificados. Nas fontes consultadas até esta terça-feira não foi localizada qualquer reacção pública da Videostrong.
O que os aparelhos faziam
A maioria dos aparelhos eram caixas de streaming Android TV, mas o relatório identifica também equipamentos de telemedicina, máquinas de karaoke e painéis de sinalização digital. Neles, o código instalava módulos que os transformavam em nós de «proxy residencial»: o endereço de internet de casa passava a ser alugado a terceiros, que navegam como se estivessem na rede de outra pessoa. Entre os módulos encontrados pela Google há serviços de proxy, software de partilha de ligação e ferramentas de fraude publicitária; a empresa diz ter observado também roubo de dados dos equipamentos afetados.
| Caixas infetadas | mais de 1,3 milhões |
|---|---|
| Outros dispositivos com acesso cortado | pelo menos 10 milhões (estimativa da Google) |
| Âmbito | mais de 200 países |
| Início | pelo menos o final de 2024 |
| Módulos por aparelho | até três programas de proxy residencial |
Como funcionava
O encadeamento tinha três passos. No primeiro, o programa — chamado x.cpe em muitas versões — vinha pré-instalado na partição de firmware e corria com o privilégio de sistema do Android, o que lhe dava controlo sobre o resto do aparelho. Não pode ser removido pelo utilizador: se for apagado, volta a instalar-se no arranque seguinte.
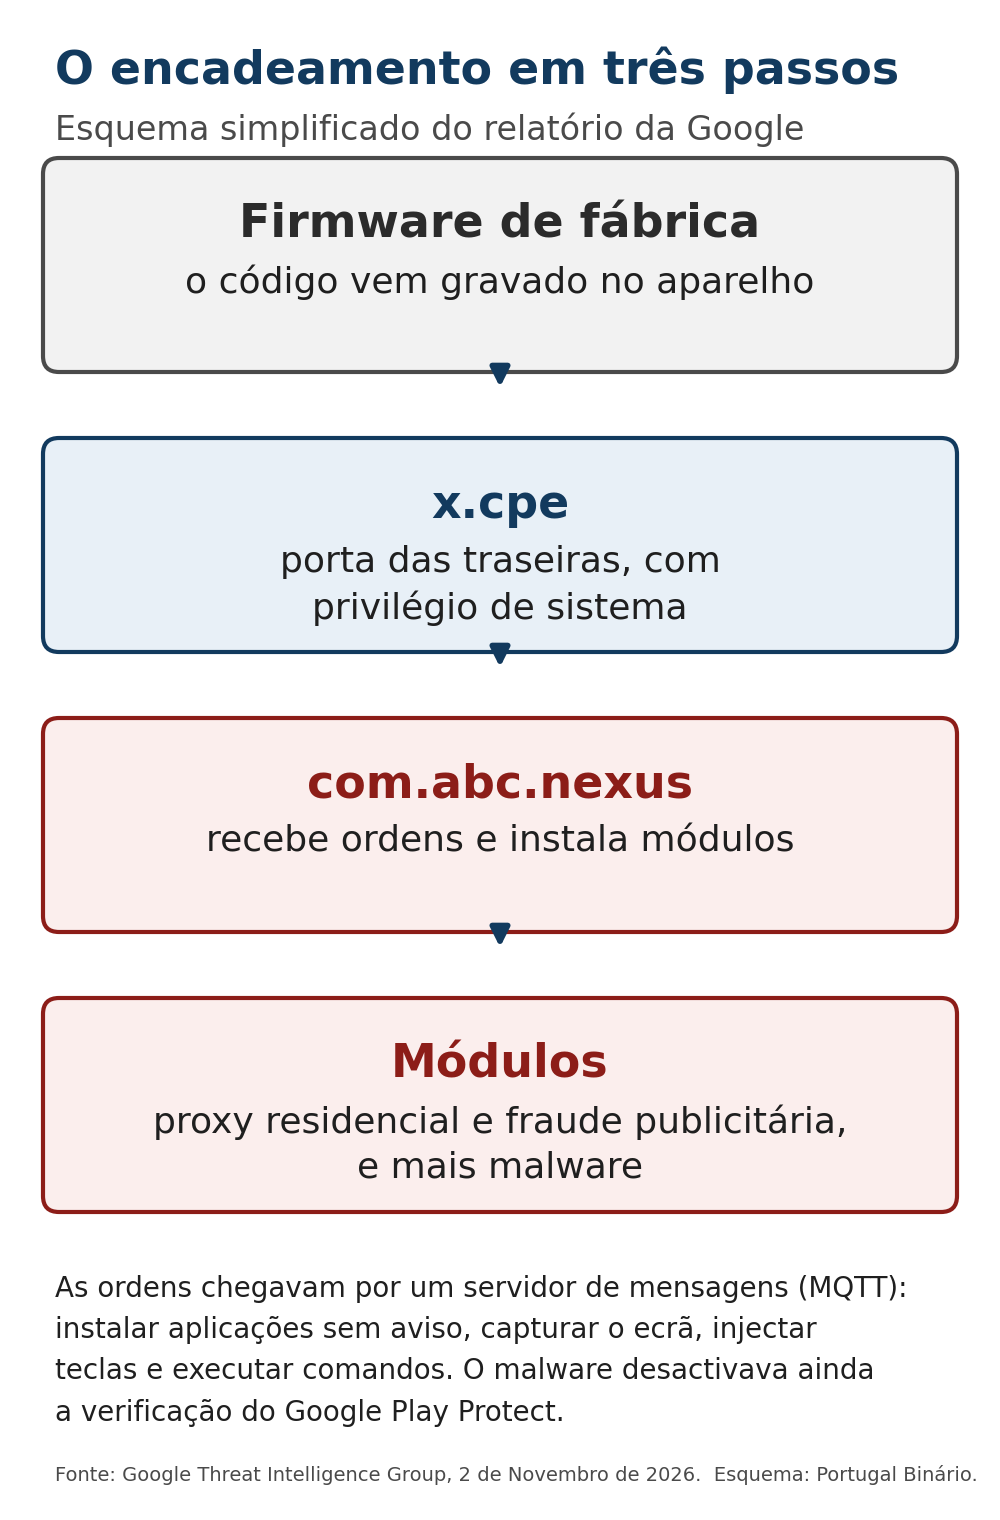
Esquema simplificado: o código vinha gravado no firmware, corria com privilégio de sistema e recebia módulos de monetização. Ilustração: Portugal Binário, a partir do relatório da Google Threat Intelligence Group.
O segundo elo, com.abc.nexus, funcionava como carregador: recebia ordens por um servidor de mensagens do tipo MQTT e instalava os módulos. As instruções podiam incluir a instalação silenciosa de aplicações, capturas de ecrã, injecção de teclas e comandos de shell. Antes disso, o malware desactivava a verificação do Google Play Protect no aparelho, para que as instalações passassem sem aviso. Em Agosto de 2026, quem controlava a rede começou a instalar versões novas disfarçadas de aplicações do sistema.
O que a operação cortou — e o que não cortou
A Google avançou com acções legais para derrubar os domínios e servidores de comando da Videostrong e de mais de uma dúzia de famílias de malware distribuídas por este canal, excluiu a empresa e futuras subsidiárias dos dispositivos Android certificados e mudou o seu processo de revisão, depois de a Videostrong ter usado técnicas de ofuscação para carregar o código malicioso só depois do primeiro arranque. A operação teve como parceiros a Polícia Nacional do Japão, a Lumen, a HUMAN Security, a Plume, a Synthient e a TrendAI.
A Google estima que o corte dos domínios de comando retire o acesso a pelo menos 10 milhões de outros dispositivos comprometidos, porque os grupos associados a esta rede usam os mesmos servidores noutros aparelhos. É uma estimativa, não uma contagem. Já os 1,3 milhões têm quem os conte: a TrendAI diz ter identificado «mais de 1,3 milhões» de aparelhos e a Synthient, citada pelo Krebs on Security, considera o número «altamente conservador». A Plume, parceira da operação, fala de equipamentos espalhados por mais de 200 países.
O que a operação não resolve é o que já está dentro de casa. Não foi anunciada qualquer recolha dos aparelhos vendidos, nem uma forma de os limpar: o que foi cortado é o acesso de quem controlava a rede às caixas.
Quem vendia, quem comprava
A Videostrong desenha e produz hardware por encomenda, que outras marcas vendem com o seu nome. A Google diz que o malware estava «em muitos modelos e marcas diferentes, ao longo de vários anos». A Synthient encontrou o mesmo esquema em caixas vendidas com a marca MECOOL, da também chinesa Skyworth. É este arranjo — um fabricante que serve muitas marcas — que transforma o firmware num ponto de falha comum a milhares de aparelhos aparentemente distintos.
Do outro lado está o negócio que paga: o relatório nomeia fornecedores de proxy residencial cujos módulos apareceram nos aparelhos, como a Linkfog, a AppSalt (Honeygain, do grupo Oxylabs) e a NetNut. A Oxylabs não respondeu ao pedido de comentário do Krebs on Security. A Google argumenta que as promessas de fornecimento «ético» destes serviços têm de ser provadas com consentimento auditável e que, na sua análise, o consentimento só aparece quando a plataforma obriga.
O que pode fazer
Para quem compra: a Google mantém uma lista pública de fabricantes certificados e recomenda que os equipamentos ligados se comprem apenas a marcas que ali figurem. Para quem já tem uma caixa destas: manter o Play Protect activo, desconfiar de aplicações que pagam por «largura de banda não utilizada» — uma das formas de recrutar aparelhos para redes de proxy — e rever as permissões de VPN e de proxies instalados no equipamento.
Fica de fora o que o relatório não diz: quantos destes aparelhos estão em Portugal. A Google não publica números por país e o mapa da botnet mostra concentrações, não contagens nacionais. Sobre responsabilidades, o relatório é explícito: além do fabricante, aponta lojas e retalhistas que deviam exigir auditorias de segurança aos fornecedores e retirar de venda os equipamentos implicados.
O caso importa menos pelo número redondo do título do que pela lógica que expõe. Uma botnet assim não vive de um erro de programação: vive de um modelo de negócio em que o aparelho mais barato da sala de estar é vendido uma vez e explorado durante anos.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!