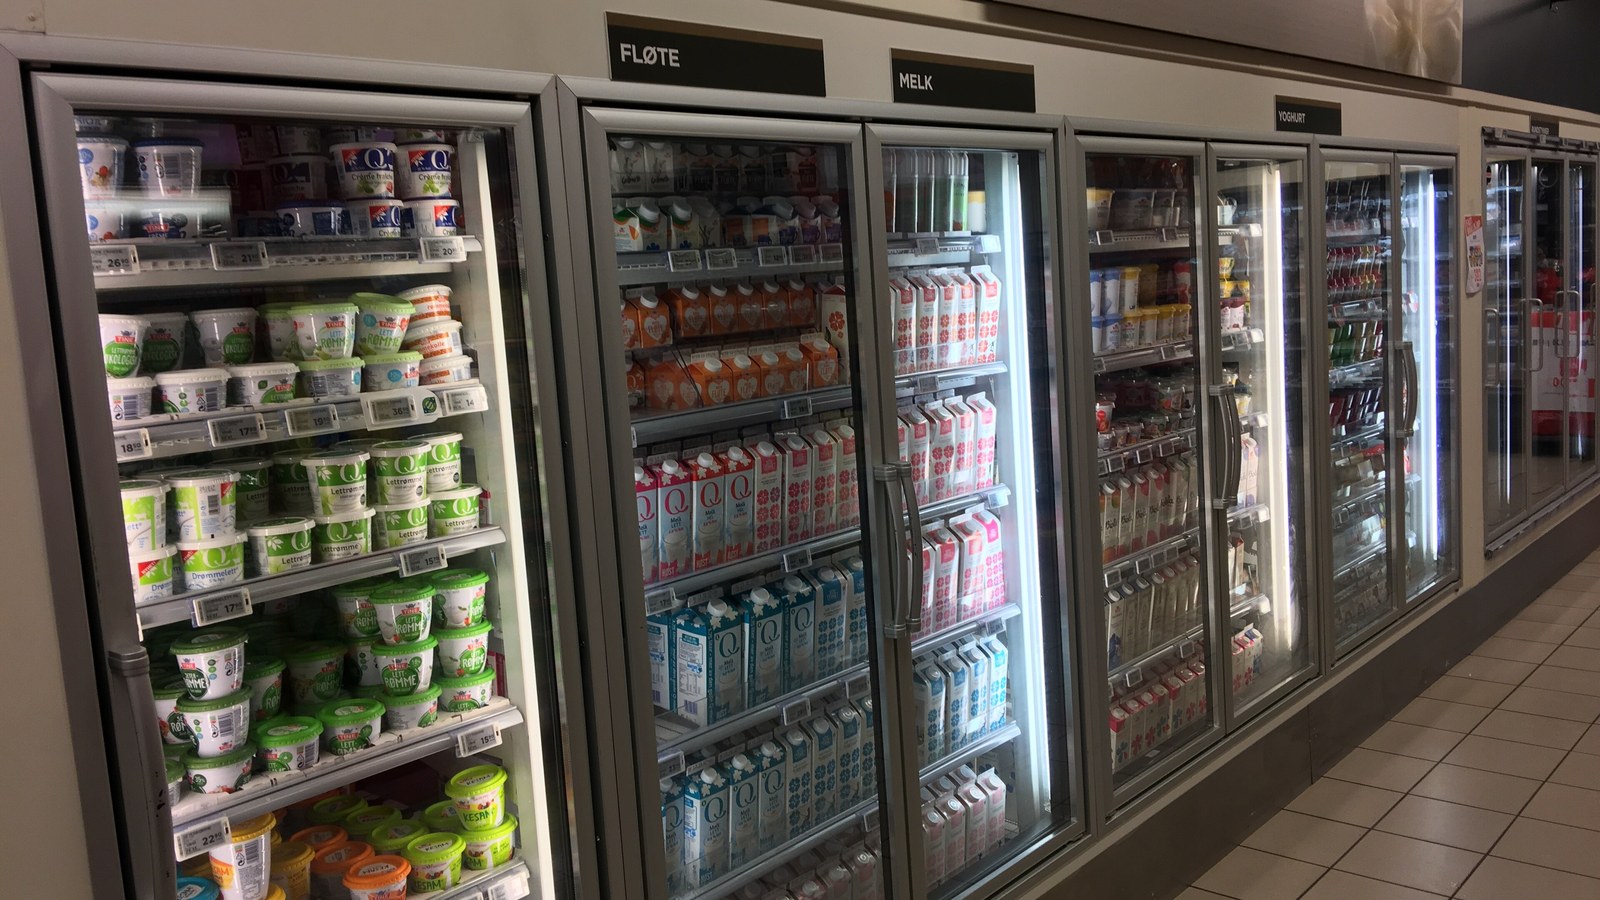
Na madrugada de domingo para esta segunda-feira, os sistemas de refrigeração de dezenas de supermercados em sete países europeus começaram a aquecer fora do normal. Na Bélgica, a procuradoria federal abriu um inquérito criminal e o Centro de Cibersegurança do país (CCB) confirmou estar a acompanhar o incidente. Ninguém reivindicou o ataque e, até ao fim do dia, não havia indicação pública de quem está por trás dele.
Na Bélgica, a Delhaize reportou um «incidente de TI» em cerca de 40 lojas, sobretudo lojas Proxy e Shop & Go junto a bombas de gasolina, segundo a VRT. A Carrefour falou em 15 das suas 700 lojas e o seu porta-voz, citado pela Euronews, não deixou dúvidas sobre a causa: «É um ciberataque, não há outra razão.» A Intermarché contou outras 15 lojas, o grupo Colruyt cinco lojas Spar independentes e a IKEA disse que a loja de Mons foi afectada. No Luxemburgo, a Delhaize suspendeu o sistema de encomendas por precaução.
| Bélgica | ~40 lojas Delhaize, 15 Carrefour (de 700), 15 Intermarché, 5 Spar |
|---|---|
| Irlanda | 13 lojas SuperValu |
| Suécia | 6 lojas Coop e lojas ICA |
| Estónia | 1 loja Selver |
| Países Baixos | 17 empresas clientes da Danfoss |
| Finlândia | várias lojas K Group |
| Temperaturas | até 50 °C na Suécia e na Estónia, 15 a 18 °C na Bélgica |
O prejuízo mais concreto conhecido é o de um talho. Luc De Laet, dono da cadeia De Laet & Van Haver, foi acordado às 3h30 por um empregado e encontrou os frigoríficos da loja de Hove, a sul de Antuérpia, a 18 °C. Perdeu cerca de 15 mil euros de carne. «É muito assustador. Estão a atacar o sistema que regista a temperatura e podem programá-lo à distância», disse à Reuters.
Como se aquece um frigorífico à distância
Os frigoríficos e congeladores de supermercado não são electrodomésticos isolados. Cada móvel tem evaporadores e um controlador que gere os ciclos de frio e de descongelação, e esse controlador pode estar acessível através da internet. Segundo Stephan Moelans, director-executivo da Sabcobel, a empresa belga que instala e mantém os sistemas da Delhaize, os atacantes entraram remotamente nos equipamentos e colocaram os evaporadores em modo de descongelação, o que fez subir a temperatura.
O mesmo mecanismo foi descrito a 12 de Outubro, quando lojas das cadeias francesas Intermarché (entre 150 e 200) e Coopérative U (quase 100) aqueceram de forma súbita; a procuradoria de Paris abriu então uma investigação. A Sabcobel diz que o caso belga é «exactamente igual» ao francês.
O software em causa é da dinamarquesa Danfoss, fornecedora dos sistemas afectados nos dois episódios. Um porta-voz disse à emissora belga VTM NIEUWS que a vulnerabilidade está sobretudo em software desactualizado e que a empresa já tinha aconselhado os clientes a mudar para a versão nova. Moelans contrapõe que actualizar o software não chega: é preciso alterar fisicamente os equipamentos ou passar a geri-los através de uma ligação segura. «A maioria dos nossos clientes mudou para isso depois do ataque em França», disse à agência Belga, acrescentando que a Sabcobel conhece cerca de 20 unidades afectadas entre as centenas que gere.
Sem resgate e sem autor conhecido
Nenhum grupo reivindicou os ataques e a Reuters não conseguiu apurar quem está por trás deles nem se estão ligados aos de Outubro em França. O Centro de Cibersegurança da Suécia disse estar a acompanhar vários incidentes em lojas do país e o seu director, John Billow, notou que foram identificados «muitos dispositivos de tecnologia operacional expostos» que é preciso actualizar.
Para Tom Hegel, investigador da empresa de segurança SentinelOne, a ausência de pedidos de resgate nos dois casos aponta para sabotagem e não para extorsão. «O retalho é um alvo fácil porque as cadeias gerem um parque enorme de controladores de frio, sistemas de gestão de edifícios, painéis de acesso e equipamento de ponto de venda», disse à Reuters. As margens do sector são estreitas e o produto estraga-se em horas.
O que continua por saber
Falta apurar a autoria, o motivo e o prejuízo total. O CCB limitou-se a dizer que «há um incidente», sem mais informação, e não existe uma lista completa de lojas afectadas. A Delhaize garante que as lojas continuam abertas e a frescura dos produtos está assegurada. Em França, a Intermarché avisou que este tipo de incidente pode não estar coberto pelos seguros das lojas, uma questão que pode voltar a colocar-se.
As fontes consultadas não mencionam lojas portuguesas entre as afectadas. O episódio mostra, ainda assim, como equipamento banal — o frio de uma loja de bairro — passou a depender de software que pode ser comandado a partir de fora. A resposta que os técnicos apontam é menos espectacular do que o ataque: actualizar software, separar estes equipamentos da internet aberta e vigiar o que se passa na rede.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!