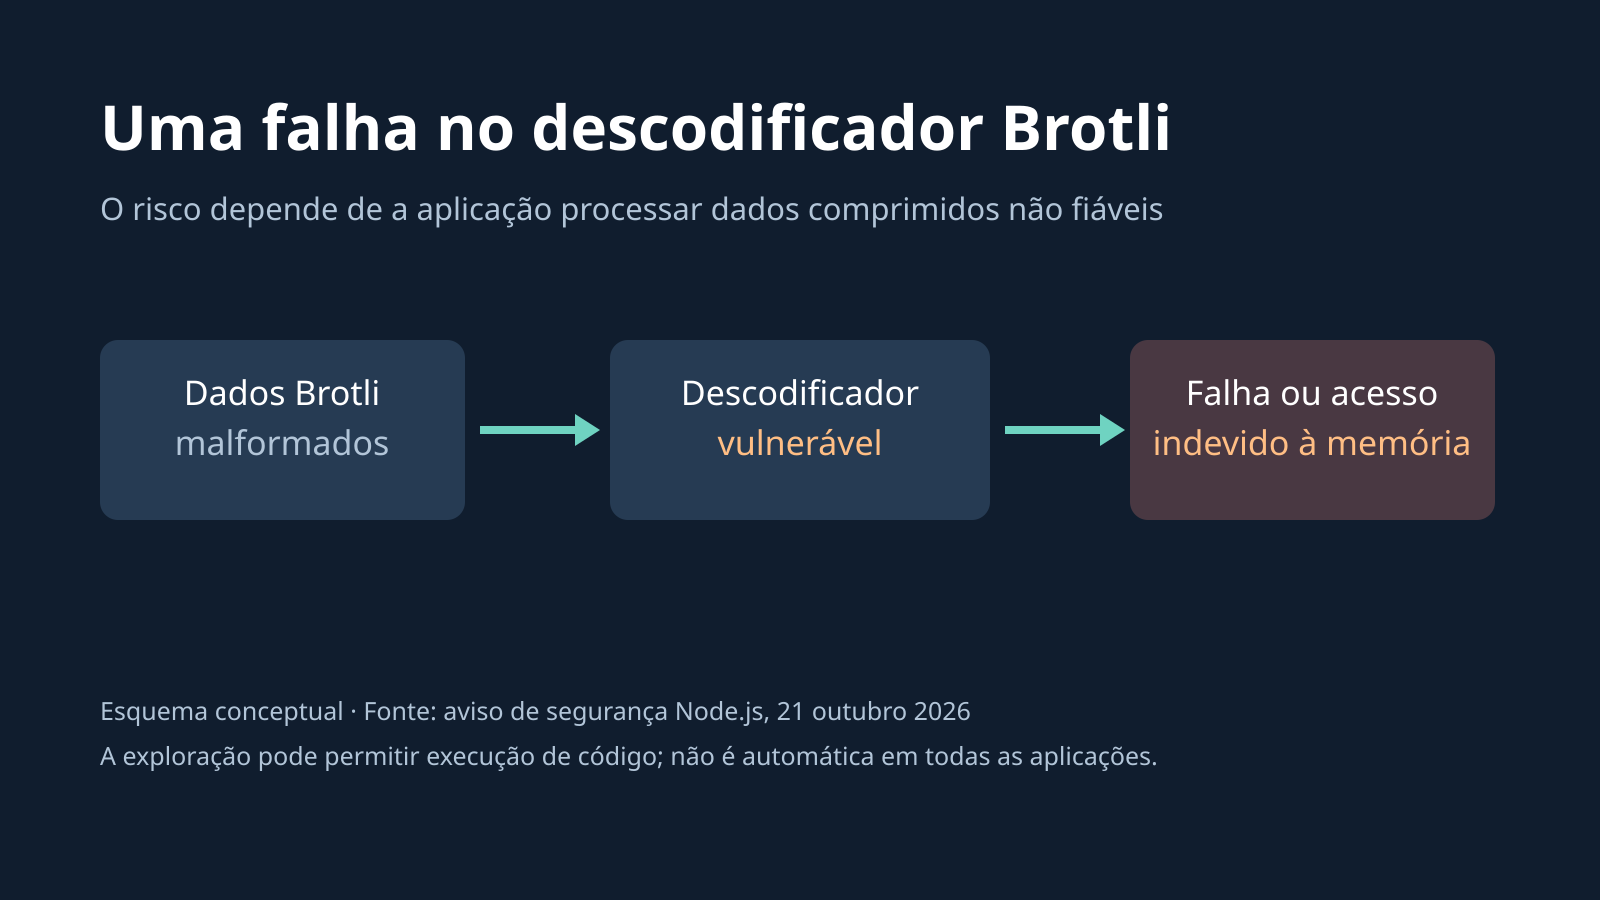
Uma falha no descodificador Brotli, usado para descomprimir dados, pode permitir que uma aplicação vulnerável bloqueie, exponha informação da memória ou, em determinadas condições, execute código de um atacante. A agência norte-americana de cibersegurança CISA incluiu a vulnerabilidade, identificada como CVE-2026-111497, no catálogo de falhas exploradas a 27 de outubro.
A falha ficou conhecida como Node2Shell porque foi identificada no ambiente Node.js, utilizado em servidores e aplicações JavaScript. Mas o problema está na biblioteca Brotli e também pode afetar outros produtos que integrem uma versão vulnerável.
Quando existe exposição
O risco depende de a aplicação descomprimir dados Brotli controlados por terceiros. O aviso do Node.js explica que uma sequência especialmente preparada pode provocar uma escrita fora da área de memória prevista. A consequência pode ser uma interrupção do processo, divulgação de memória ou execução de código; instalar um produto afetado não significa, por si só, que todas as aplicações estejam expostas da mesma forma.
Brotli é uma tecnologia de compressão que reduz o tamanho dos dados transferidos. O problema descrito está na descompressão de dados recebidos, pelo que importa identificar os percursos concretos da aplicação e as bibliotecas efetivamente utilizadas.
Atualizações disponíveis
O projeto Node.js lançou correções a 21 de outubro nas versões 22.23.4, 24.22.1 e 26.12.1. As equipas devem verificar a versão e as dependências, aplicar a atualização apropriada e voltar a colocar as aplicações em funcionamento com a versão corrigida. Imagens de contentores e aplicações que incluam o runtime precisam igualmente de ser atualizadas e redistribuídas.
A biblioteca Brotli também tem uma versão corrigida, 1.2.1. A Microsoft publicou correções para versões afetadas do .NET e esclarece que a exposição depende da configuração ou da utilização das respetivas funções de descompressão. A correção de um componente não atualiza necessariamente outras cópias incorporadas em programas diferentes.
A inclusão no catálogo da CISA significa que a agência identificou exploração da vulnerabilidade. A entrada não descreve os ataques nem permite concluir que todos os sistemas vulneráveis tenham sido comprometidos. O prazo de 10 de novembro indicado pela agência aplica-se às orientações dirigidas às entidades federais norte-americanas; não é um prazo legal português.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!