O grupo de extorsão ShinyHunters afirmou a 22 de Setembro ter entrado em sistemas ligados ao FBI e ter roubado dois a três terabytes de dados de agentes e de candidatos a emprego. Jornalistas viram uma amostra de 5 000 registos. O FBI não confirmou nem comentou.
O que o grupo diz ter feito
Segundo o relato que o grupo fez ao The Register e ao site 404 Media, foi explorada uma falha desconhecida no Oracle PeopleSoft que corre no portal de candidaturas do FBI, em apply.fbijobs.gov, para obter execução remota de código.
A partir daí, dizem, avançaram para servidores do AWS GovCloud e desfiguraram o portal com um aviso em que reivindicavam a apreensão do site. O portal de candidaturas do FBI esteve indisponível durante o dia.
Os dados alegadamente roubados incluiriam nomes, moradas de residência, números de telefone, datas de nascimento e informação sobre cônjuges de funcionários, a juntar a candidaturas de emprego. A 404 Media recebeu uma amostra de 5 000 registos e conseguiu confirmar parte deles em registos públicos.
Sem resgate: o grupo pede uma retratação
O grupo garante que o ataque não tem motivação financeira. Um porta-voz afirmou ao The Register que o objectivo é que o FBI corrija ou retire afirmações feitas em Maio, que o grupo considera falsas, e não a cobrança de um resgate.
Isto não é por dinheiro. Queremos que o FBI corrija ou retrate as afirmações que fez, que incluíam alegações substanciais e falsas.
— Porta-voz dos ShinyHunters, ao The RegisterDeclaração traduzida do inglês.
A referência é ao alerta que o centro de queixas de crimes na internet do FBI (IC3) publicou a 15 de Maio de 2026. No documento, a agência descreve o grupo a pressionar vítimas com mensagens e chamadas ameaçadoras, por vezes estendidas à família.
O alerta fala ainda de casos de «swatting», ou seja, chamar a polícia armada a casa de alguém com um falso alarme, e de alegações inventadas de material comprometedor. A recomendação oficial era não pagar, não responder e confirmar pedidos urgentes por outro canal.
O que está confirmado — e o que não está
| Data da alegação | 22 de Setembro de 2026 |
|---|---|
| Volume alegado | 2 a 3 TB de dados |
| Amostra vista por jornalistas | 5 000 registos, em parte confirmados pela 404 Media |
| Plataforma visada | apply.fbijobs.gov, descrita pelo próprio FBI como «Oracle Application Portal» |
| Vulnerabilidade alegada | falha desconhecida em Oracle PeopleSoft, sem CVE nem aviso da Oracle conhecidos |
| Confirmação oficial | nenhuma |
| Resposta do FBI | sem comentário à Reuters, ao The Register, à TechCrunch e ao CyberInsider |
O que está confirmado é menos do que o título sugere. Dois jornalistas da 404 Media viram um ficheiro com 5 000 nomes e moradas de agentes; o The Register recebeu a imagem usada na desfiguração; a Reuters conversou com um representante do grupo por escrito.
O portal fora do ar é compatível com uma intrusão, mas também com uma medida de precaução: uma instituição pode desligar um serviço sem que a alegação de quem o atacou fique provada. Nenhuma autoridade dos Estados Unidos falou sobre o caso.
A mesma plataforma já tinha sido atacada em Junho
Em Junho, o grupo reivindicou o ataque ao Conselho da Europa: 297 GB de dados, mais de 10 000 funcionários afectados e ficheiros publicados a 21 de Junho, depois de a instituição não pagar o resgate.
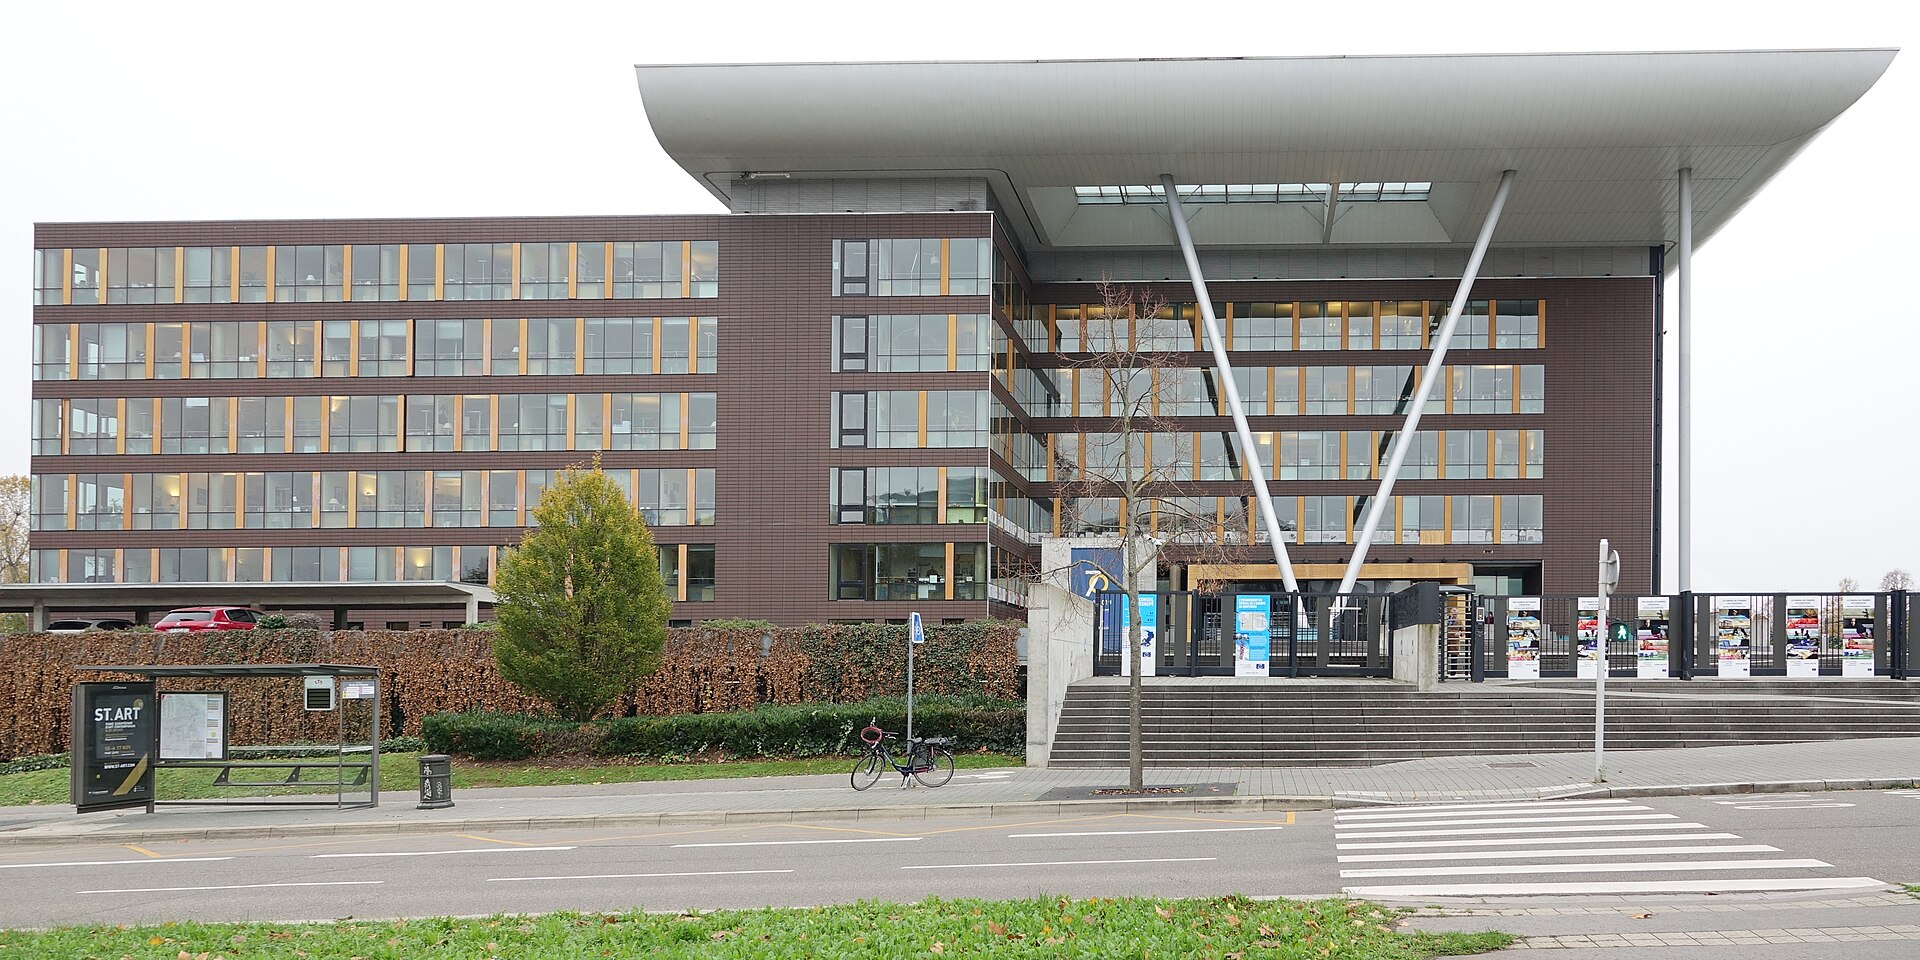
O edifício Agora do Conselho da Europa, em Estrasburgo: em Junho, o mesmo grupo reivindicou o roubo de 297 GB de dados desta instituição. Imagem de arquivo (Gzen92, Wikimedia Commons, CC BY-SA 4.0); não retrata o incidente do FBI.
Não é a primeira vez este ano que os ShinyHunters usam PeopleSoft. Entre 27 de Maio e 9 de Junho, a Mandiant e a equipa de inteligência de ameaças da Google atribuíram ao grupo, com o código de seguimento UNC6240, a exploração de uma falha crítica nesse software.
A falha, o CVE-2026-35273, tinha pontuação 9,8 em 10 e podia ser explorada sem autenticação no PSEMHUB, o componente de gestão de ambientes que os atacantes procuravam em servidores expostos à internet.
A Oracle publicou o aviso e uma correcção fora do ciclo normal a 10 de Junho, já depois de a exploração estar a acontecer. A Google notificou mais de 100 organizações, sobretudo nos Estados Unidos; 68% delas eram do ensino superior.
Uma falha nova, sem aviso da Oracle
Agora o grupo fala de uma vulnerabilidade diferente e ainda desconhecida publicamente. Não há, a esta data, identificador CVE nem aviso da Oracle para uma falha nova em PeopleSoft. Isso não prova que não exista, mas deixa a alegação apenas na voz de quem a faz.
Se os dados existirem, o risco é diferente do de uma fraude com cartões de crédito. Moradas, telefones e nomes de familiares servem para assédio dirigido e para esquemas de falsa emergência — as tácticas que o FBI descreveu em Maio. Para quem consta nesse ficheiro, a exposição de morada e telefone é permanente.
O que fazer se a sua organização corre PeopleSoft
- Confirmar que o CVE-2026-35273 está corrigido — o pacote da Oracle saiu a 10 de Junho de 2026.
- Inventariar quem expõe à internet endpoints do PSEMHUB, o componente de gestão de ambientes visado na campanha de Maio e Junho.
- Tratar pedidos de extorsão como o FBI recomenda: não pagar, não responder e confirmar por outro canal qualquer pedido urgente.
- Se houver exposição de dados pessoais, avaliar a notificação à autoridade de protecção de dados no prazo de 72 horas previsto no RGPD (Regulamento Geral de Protecção de Dados).
Até haver confirmação, o caso fica a meio caminho: um portal oficial fora do ar, uma amostra que resistiu à verificação e um grupo que trocou o resgate pela reparação de uma acusação. Se os dados existirem, a publicação fará a confirmação que as autoridades ainda não fizeram.

💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!