Desde 11 de Setembro, quem fabrica produtos com elementos digitais vendidos na União Europeia tem de comunicar à equipa nacional de resposta a incidentes e à ENISA qualquer vulnerabilidade que esteja a ser explorada.
O prazo mais curto é de 24 horas depois de o fabricante saber da falha. A obrigação não distingue produtos novos de antigos: alcança também o equipamento e o software que já estão no mercado.
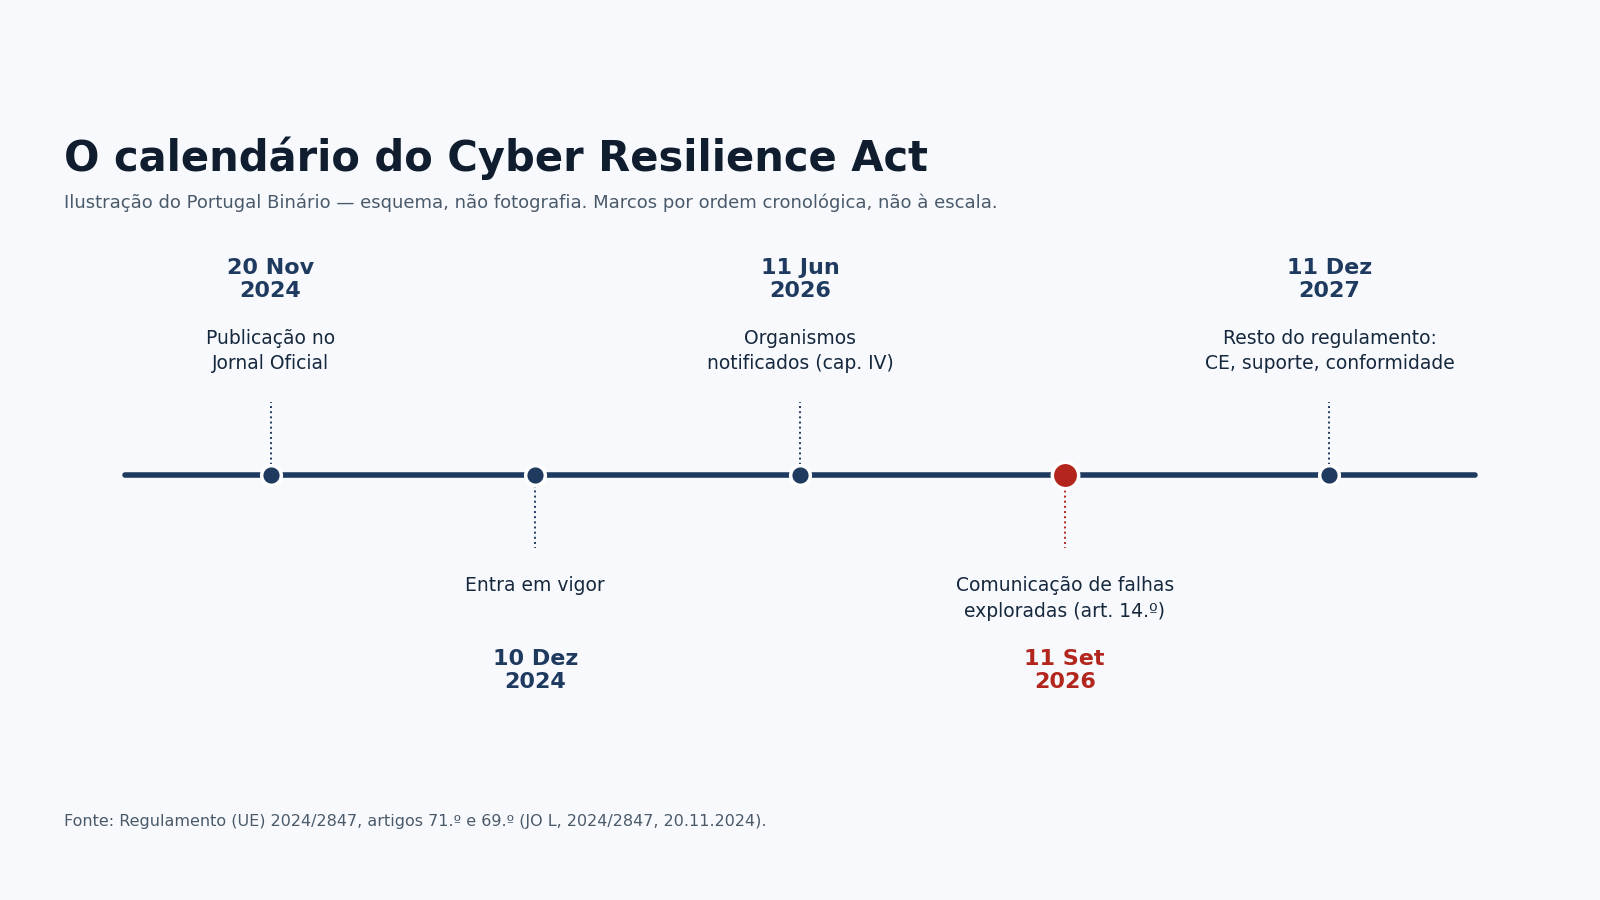
O diploma é o Regulamento (UE) 2024/2847, o Cyber Resilience Act. Foi assinado a 23 de Outubro de 2024, publicado no Jornal Oficial a 20 de Novembro e entrou em vigor a 10 de Dezembro desse ano.
Uma parte foi antecipada: o artigo 14.º, o das comunicações, aplica-se desde 11 de Setembro de 2026 — mais de um ano antes do resto do regulamento.
| Alerta inicial | 24 horas |
|---|---|
| Notificação | 72 horas |
| Relatório final de falha explorada | 14 dias após existir correcção |
| Relatório final de incidente grave | 1 mês após a notificação |
| Destinatários | CSIRT coordenadora e ENISA |
| Coima máxima | 15 milhões de euros ou 2,5 % do volume de negócios mundial |
O que é preciso comunicar
«Vulnerabilidade activamente explorada» tem uma definição estreita: é uma falha para a qual existem indícios fiáveis de que um actor malicioso a explorou num sistema sem autorização do dono.
Não chega a falha existir, nem chega ser explorável em teoria — é preciso que alguém a esteja a usar. O segundo caso é o incidente grave com impacto na segurança do produto.
O regulamento considera grave quando afecta, ou pode afectar, a capacidade de proteger a disponibilidade, autenticidade, integridade ou confidencialidade de dados ou funções sensíveis. Também conta como grave se levou, ou pode levar, à introdução ou execução de código malicioso no produto ou nos sistemas de quem o usa.
Uma falha conhecida mas ainda não explorada não entra na obrigação. Segundo a Comissão Europeia, uma vulnerabilidade de dia zero encontrada por um programa de recompensas ou por um laboratório a pedido do fabricante também não é «activamente explorada»: aí a comunicação é voluntária, ao abrigo do artigo 15.º.
Nos componentes de terceiros, as perguntas e respostas da Comissão apontam duas obrigações separadas. O fabricante do produto comunica a falha que saiba existir no seu produto; o fabricante do componente comunica-a igualmente, se esse componente tiver sido colocado no mercado por si. Se a falha não puder ser explorada no produto final, não há comunicação obrigatória.
O que já vale para produtos no mercado
Aqui está a parte menos intuitiva. O artigo 69.º diz que os produtos colocados no mercado antes de 11 de Dezembro de 2027 só ficam sujeitos às exigências do regulamento se, a partir dessa data, sofrerem uma modificação substancial.
E acrescenta uma derrogação: as obrigações de comunicação aplicam-se a todos os produtos abrangidos, incluindo os que já foram colocados no mercado.
A própria Comissão Europeia reconhece a dificuldade no seu documento de perguntas e respostas. Num produto antigo pode já não existir ferramenta para o analisar, ambiente de compilação para reconstruir o código, dependências compatíveis ou pessoal que conheça o código. Mesmo assim, a notificação mantém-se.
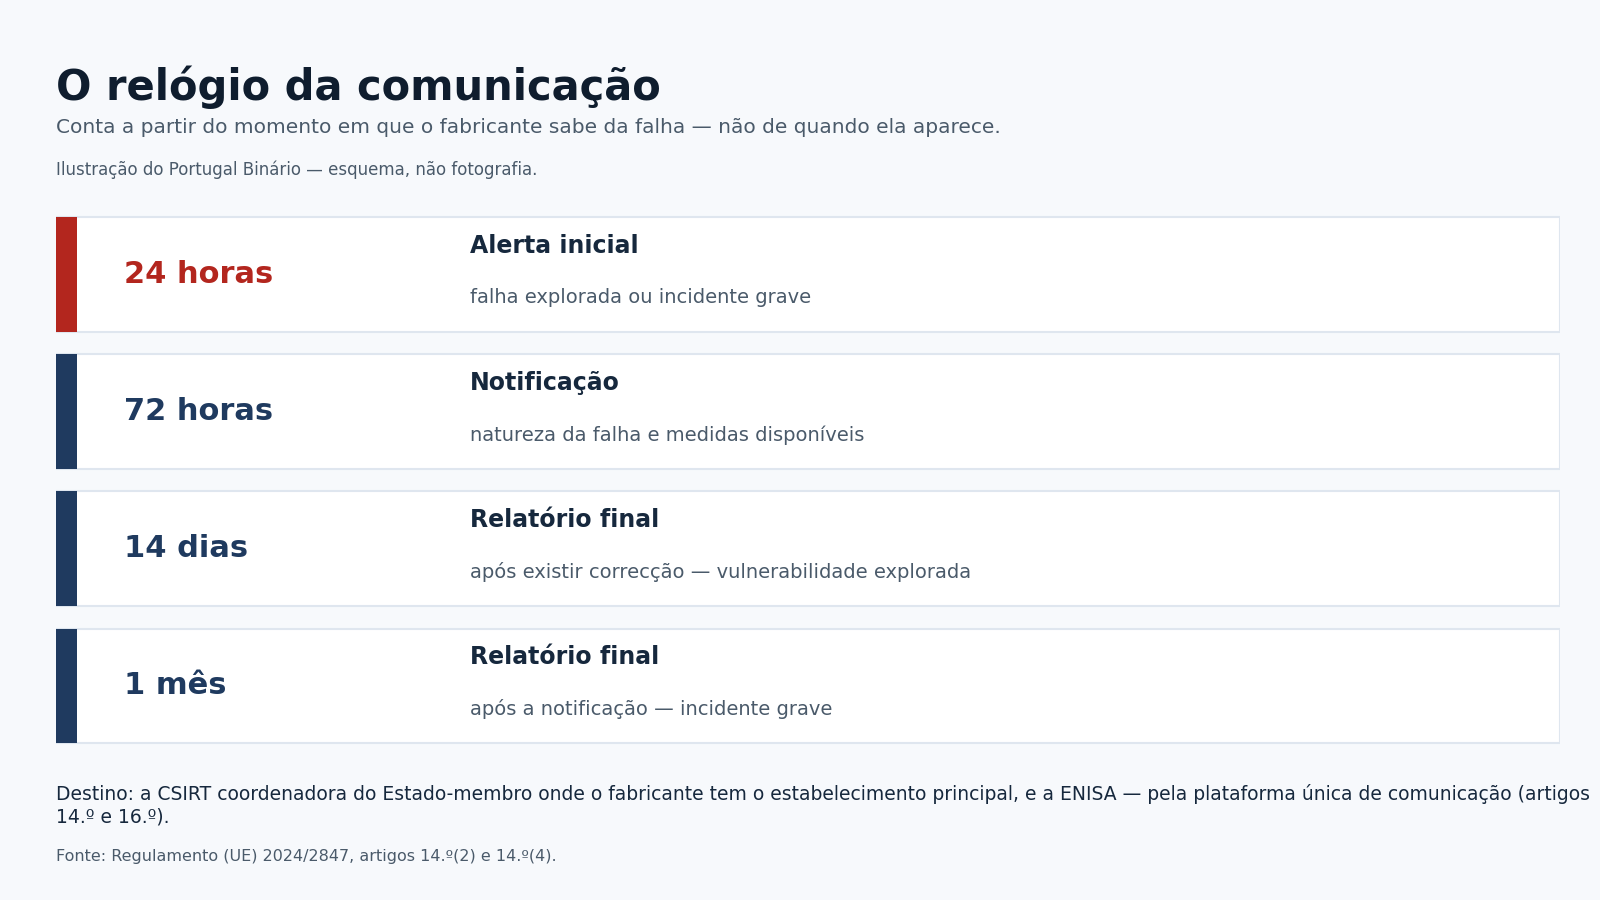
Os prazos do artigo 14.º contam desde o momento em que o fabricante sabe da falha, não desde o momento em que ela aparece.
Crédito: Ilustração: Portugal Binário — esquema, não fotografia (dados: Regulamento (UE) 2024/2847).
Quem está abrangido
O âmbito é largo e não depende do preço. Aplica-se a produtos de software ou hardware cuja finalidade inclua uma ligação lógica ou física, directa ou indirecta, a um dispositivo ou rede — e o software vendido isoladamente conta. Ficam de fora, por estarem noutros regimes, os dispositivos médicos, os automóveis, a aviação e o equipamento marítimo.
«Fabricante» é quem desenvolve o produto, ou o manda produzir, e o coloca no mercado com o seu nome ou marca, a pagar ou a título gratuito. Isso apanha quem importa e revende com marca própria. As fundações e colectivos que mantêm software aberto usado comercialmente só passam a ter obrigações de comunicação em 11 de Dezembro de 2027.
Quanto custa não comunicar
As coimas estão no artigo 64.º e variam com o incumprimento. Falhar as exigências essenciais de cibersegurança ou as obrigações dos artigos 13.º e 14.º pode custar até 15 milhões de euros ou 2,5 % do volume de negócios mundial anual.
Para as restantes obrigações, o tecto desce a 10 milhões de euros ou 2 % do volume de negócios; dar informação incorrecta fica em 5 milhões ou 1 %.
A dimensão do operador entra no cálculo: o regulamento manda ter em conta, em particular, microempresas, pequenas e médias empresas e start-ups. E há uma consequência que não é dinheiro: se o fabricante não avisar os utilizadores afectados em tempo útil, a equipa que recebeu a notificação pode divulgar a falha publicamente.
O que isto significa em Portugal
A notificação é entregue na plataforma única gerida pela ENISA e encaminhada para a equipa coordenadora do Estado-membro onde o fabricante tem o estabelecimento principal.
É o país onde são tomadas as decisões sobre a cibersegurança dos seus produtos, não necessariamente aquele onde vende. Uma empresa cujas decisões sobre a cibersegurança dos produtos sejam tomadas em Portugal entrega a notificação aqui; uma empresa portuguesa que decida noutro país entrega lá.
Convém não confundir este regime com a NIS2. O Decreto-Lei n.º 125/2025, de 4 de Dezembro, transpôs a directiva europeia, e o Regulamento n.º 756/2026 do CNCS operacionalizou o registo de entidades na plataforma MyCiber, a comunicação de incidentes e medidas mínimas de segurança. A NIS2 obriga entidades e serviços; o CRA obriga fabricantes de produtos.
Para quem vende na União Europeia, a consequência prática é esta: o relógio de 24 horas não começa quando a falha aparece, começa quando o fabricante sabe dela. Cumprir depende de ter canais — avisos de clientes, programas de recompensas, monitorização de exploração — que façam chegar a informação a quem tem poder de decidir notificar.
O resto do regulamento, com a marcação CE, a avaliação de conformidade e o período mínimo de suporte de cinco anos, só chega a 11 de Dezembro de 2027.

💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!