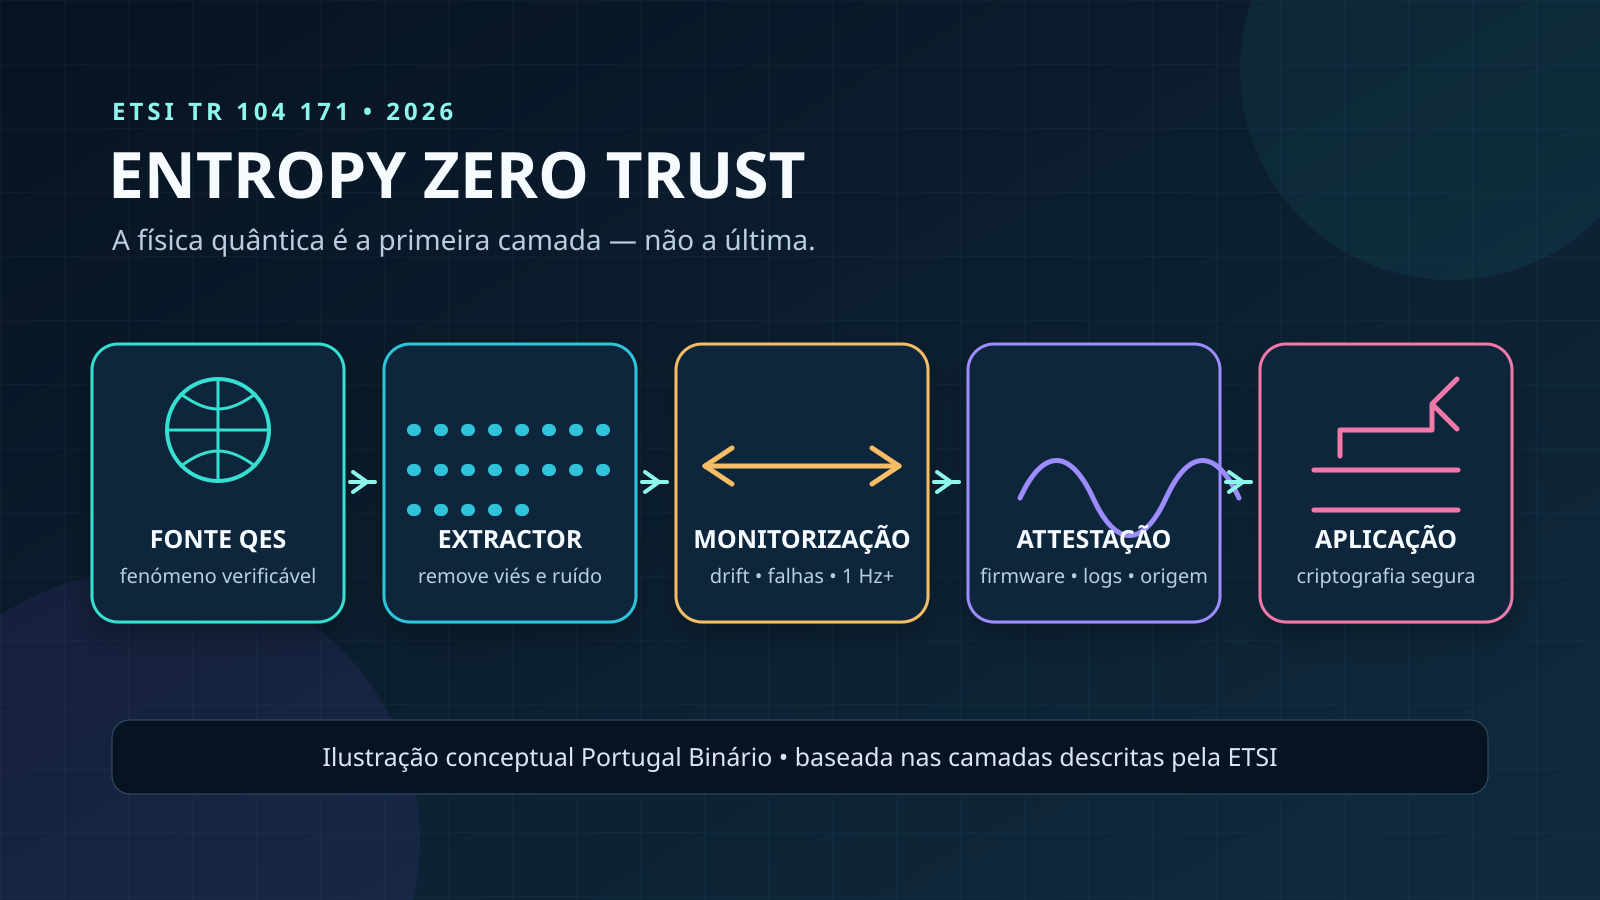
Um relatório técnico da ETSI quer que os geradores de números aleatórios quânticos — QRNG, na sigla inglesa — sejam avaliados como uma cadeia completa, e não apenas pela promessa de usarem um fenómeno quântico. A pergunta passa a ser: a aleatoriedade continua protegida desde a fonte física até ao programa que a consome?
O documento é o ETSI TR 104 171 V1.1.1, com publicação datada de Março de 2026. A organização anunciou-o publicamente a 24 de Setembro, apresentando-o como um guia de implementação produzido pelo comité técnico de cibersegurança. É um Technical Report com orientações e critérios de comparação — não uma certificação automática de qualquer dispositivo.
| Documento | ETSI TR 104 171 V1.1.1 |
|---|---|
| Publicação do relatório | Março de 2026 |
| Anúncio da ETSI | 24 de Setembro de 2026 |
| Âmbito | implementação e segurança de QRNG |
| Proposta central | Entropy Zero Trust |
A física não basta
Um QRNG explora um processo quântico — por exemplo, a deteção de fotões ou flutuações do vácuo — para obter uma fonte de entropia quântica. Essa fonte é apenas o início. O sistema precisa de transformar a saída física num fluxo utilizável, normalmente através de um extractor de aleatoriedade que remove parte do viés e reduz a influência de ruído não confiável.
O relatório chama a atenção para imperfeições muito concretas: ruído electrónico, deriva das características do detetor, desequilíbrio entre resultados e respostas espúrias quando os fotões chegam depressa demais. A origem quântica não impede que a implementação produza uma saída enviesada ou que um componente clássico revele informação lateral.
A distinção central é entre ser imprevisível e ser uniforme. O documento usa como exemplo uma saída em que o bit 1 aparece 51% das vezes e o bit 0 aparece 49%. Mesmo que o resultado venha de um processo quântico imprevisível, esse desequilíbrio não é aceitável para aplicações criptográficas que precisam de bits equiprováveis e sem correlações exploráveis.
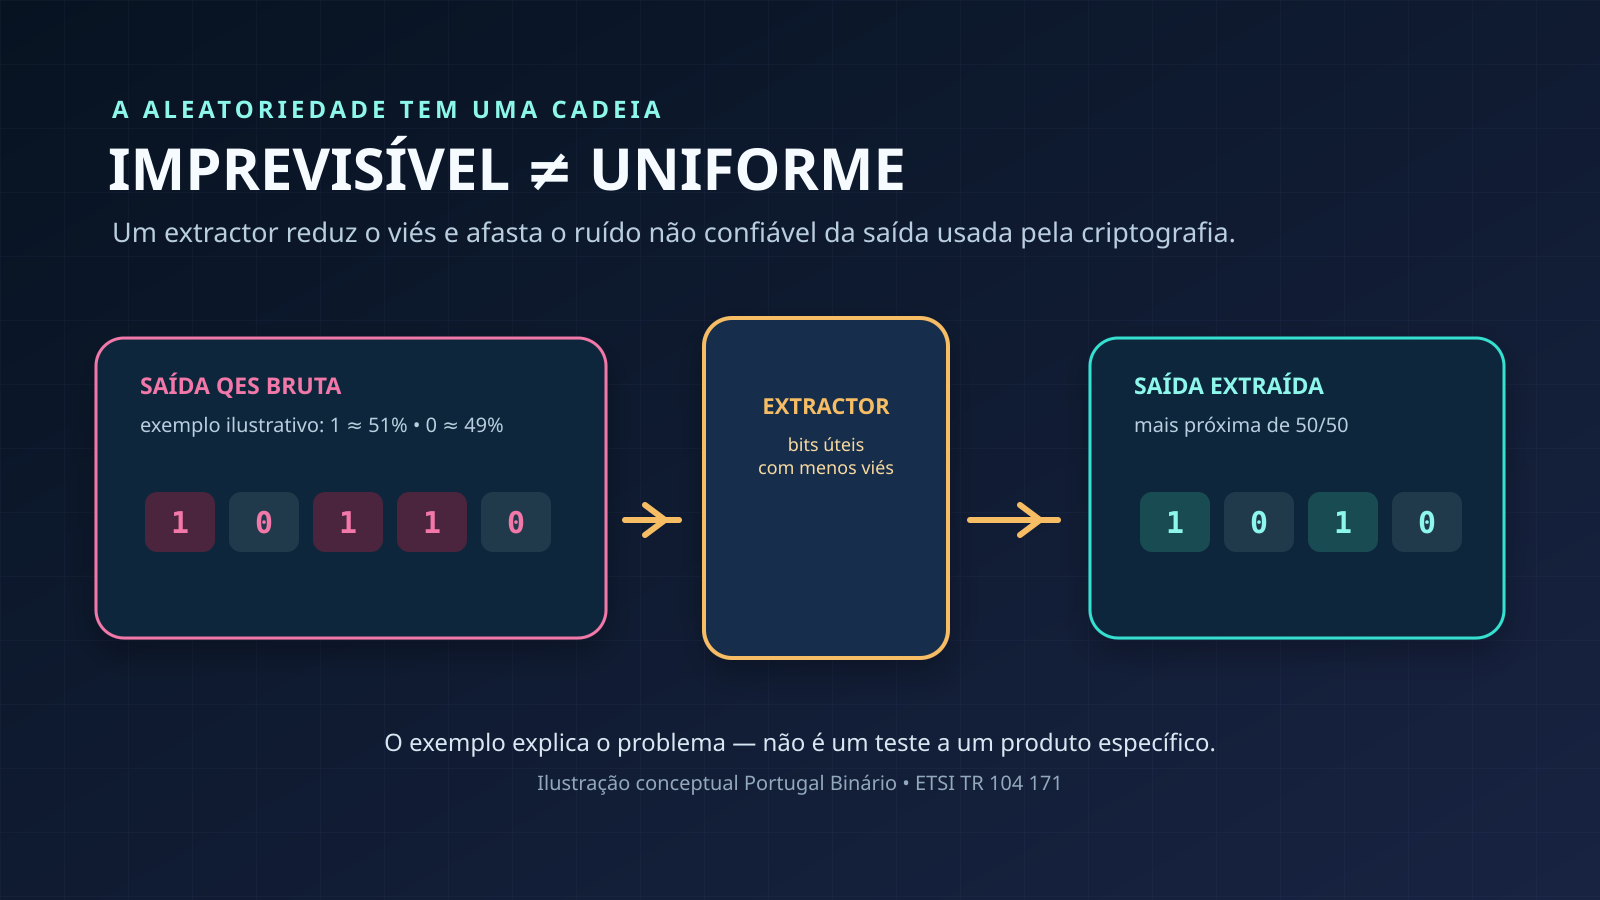
O contraste entre imprevisibilidade e uniformidade é ilustrado no relatório com o exemplo 51/49. Os bits deste esquema são uma representação editorial: não medem um produto específico nem demonstram uma falha comercial.
Crédito: Ilustração conceptual: Portugal Binário — baseada no ETSI TR 104 171; não representa um produto.
O que é o Entropy Zero Trust
A ETSI propõe o modelo «Entropy Zero Trust» para QRNG instalados em ambientes regulados ou de alta segurança. O nome aplica à entropia uma ideia conhecida da arquitectura zero trust: nenhuma etapa deve ser aceite como segura apenas por estar dentro do dispositivo; cada etapa precisa de controlos que permitam verificar o que aconteceu.
- Fonte quântica verificável: o fenómeno e a origem da entropia devem poder ser atestados.
- Monitorização contínua: deriva, viés e falhas devem gerar registos, isolamento, alertas ou fallback.
- Raiz de confiança em hardware: atestação criptográfica, arranque seguro e protecção contra rollback do firmware.
- Integração autenticada: o caminho até ao consumidor deve ser auditável e protegido, incluindo drivers e interfaces.
- Pools virtualizados: em ambientes multi-inquilino, instâncias, erros, logs e memória devem ficar separados.
A monitorização estatística é uma parte operacional desta cadeia. O relatório indica uma amostragem geralmente mínima de 1 Hz, com taxas superiores para sistemas de alto débito ou aplicações críticas. Se surgir uma anomalia, a orientação passa por registar o evento, isolar ou pausar o fluxo afectado, alertar os sistemas ligados e, quando fizer sentido, mudar para uma fonte de fallback validada.
O capítulo dedicado a ataques conduzidos por IA não diz que um modelo consegue prever directamente o fenómeno quântico. O risco está nos elementos clássicos: alimentação, sensores, processadores, radiação electromagnética ou outros canais laterais podem transportar padrões que um atacante tenta aprender. A defesa, por isso, inclui blindagem, desenho físico, monitorização e extracção verificável.
A cadeia continua até à aplicação
Mesmo depois de a fonte e o extractor passarem os testes, a saída ainda tem de chegar ao sistema consumidor sem ser alterada, desviada ou degradada. A ETSI fala em interfaces endurecidas, canais autenticados e uma prova de proveniência que associe o bloco de entropia a metadados como instante, firmware e identificador do pipeline.
O contexto do NIST ajuda a separar as camadas. A publicação SP 800-90B trata dos princípios de desenho, requisitos e testes de validação para fontes de entropia usadas na geração de bits aleatórios. Isso não transforma o TR da ETSI numa certificação NIST: são referências técnicas diferentes, que convergem na necessidade de avaliar a fonte e a sua implementação.
QRNG e criptografia pós-quântica também não são sinónimos. Um QRNG fornece material aleatório a outros sistemas; a criptografia pós-quântica usa algoritmos desenhados para resistir a ataques de computadores quânticos. O relatório coloca as duas peças lado a lado e aponta a integração de arquitecturas híbridas como uma prioridade para futura normalização.
O que o relatório não afirma
O documento não identifica um fabricante cujo QRNG tenha falhado, nem demonstra que todos os produtos existentes são inseguros. Também não é um alerta para consumidores nem uma obrigação legal nova. É uma orientação técnica que chama a atenção para diferenças de confiança, débito, consumo, tamanho, interfaces e escalabilidade que uma ficha comercial resumida pode esconder.
Para quem compra ou integra um QRNG, a mudança de perspectiva é prática: não basta perguntar se há um fenómeno quântico no sensor. É preciso pedir o modelo da fonte, o extractor usado, os testes de saúde, a atestação do hardware, os logs de proveniência e a protecção do caminho até à aplicação — e perceber que nível de confiança é realmente necessário.
A mensagem da ETSI é menos «a física quântica resolveu a aleatoriedade» do que «a aleatoriedade segura é uma cadeia». Num sistema criptográfico, a palavra quântico pode explicar a origem da entropia; só a verificação de todas as camadas explica por que se pode confiar na saída.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!