O Sistema de Informações da República Portuguesa (SIRP) confirmou hoje que um ciberataque permitiu a piratas informáticos obter dados não classificados das secretas portuguesas.
O acervo terá sido obtido, explica uma fonte oficial do SIRP à Lusa, no servidor de desenvolvimento — usado para testes — do fornecedor que, em 2025, desenhou os portais públicos do SIRP, do Serviço de Informações de Segurança (SIS) e do Serviço de Informações Estratégicas de Defesa (SIED). A ressalva essencial: os três portais «não contêm informação classificada».
A confirmação surge depois de, a 6 de Outubro, um atacante ter posto à venda num fórum de cibercrime cerca de 120 GB de dados que diz obtener do domínio sirp.pt — 312 144 ficheiros, 96 bases de dados e o código-fonte de 180 sites, além de documentos privados, emails e dados pessoais. São números reivindicados, não confirmados.
| Volume reivindicado | cerca de 120 GB |
|---|---|
| Ficheiros reivindicados | 312 144 |
| Bases de dados | 96 |
| Código-fonte | 180 sites |
| Amostra analisada pelo FrenchBreaches | 1 000 registos |
| Anúncio da venda | 6 de Outubro de 2026 |
| Confirmação do SIRP | 8 de Outubro de 2026 |
O que a amostra mostra
O site francês FrenchBreaches, especializado em fugas de dados, analisou uma amostra de 1 000 registos apresentada como prova. O conteúdo são candidaturas profissionais: nomes, número de identificação civil, NIF, telefone, data de nascimento, sexo, email, morada e nacionalidade — e ainda formação, experiência, línguas, competências, motivações e cargos pretendidos.
A amostra encaixa no histórico recente das secretas. Entre Setembro e Dezembro de 2025, o SIRP fez a primeira campanha pública de recrutamento, com 108 vagas em duas fases, e contou ao ECO ter recebido mais de 10 mil candidaturas de mais de 5 mil pessoas — submetidas pelos sites renovados do SIRP, do SIS e do SIED.
A falha esteve fora dos sistemas secretos
É esta a leitura da declaração oficial: o alvo não foi a infra-estrutura classificada dos serviços, mas a máquina de testes de um prestador externo. A lei exige que os centros de dados do SIS e do SIED sejam independentes, nota a associação Cidadãos pela Cibersegurança (CpC), e a amostra não dá sinais de falha nessa segregação.
O mesmo fornecedor trabalhou para outras entidades. O SIRP adverte que o acervo «poderá incluir» informação dos websites de dezenas de entidades, públicas e privadas, que lhe contrataram os mesmos serviços. Nem o fornecedor, nem o atacante, nem o fórum onde o acervo está à venda foram identificados publicamente.
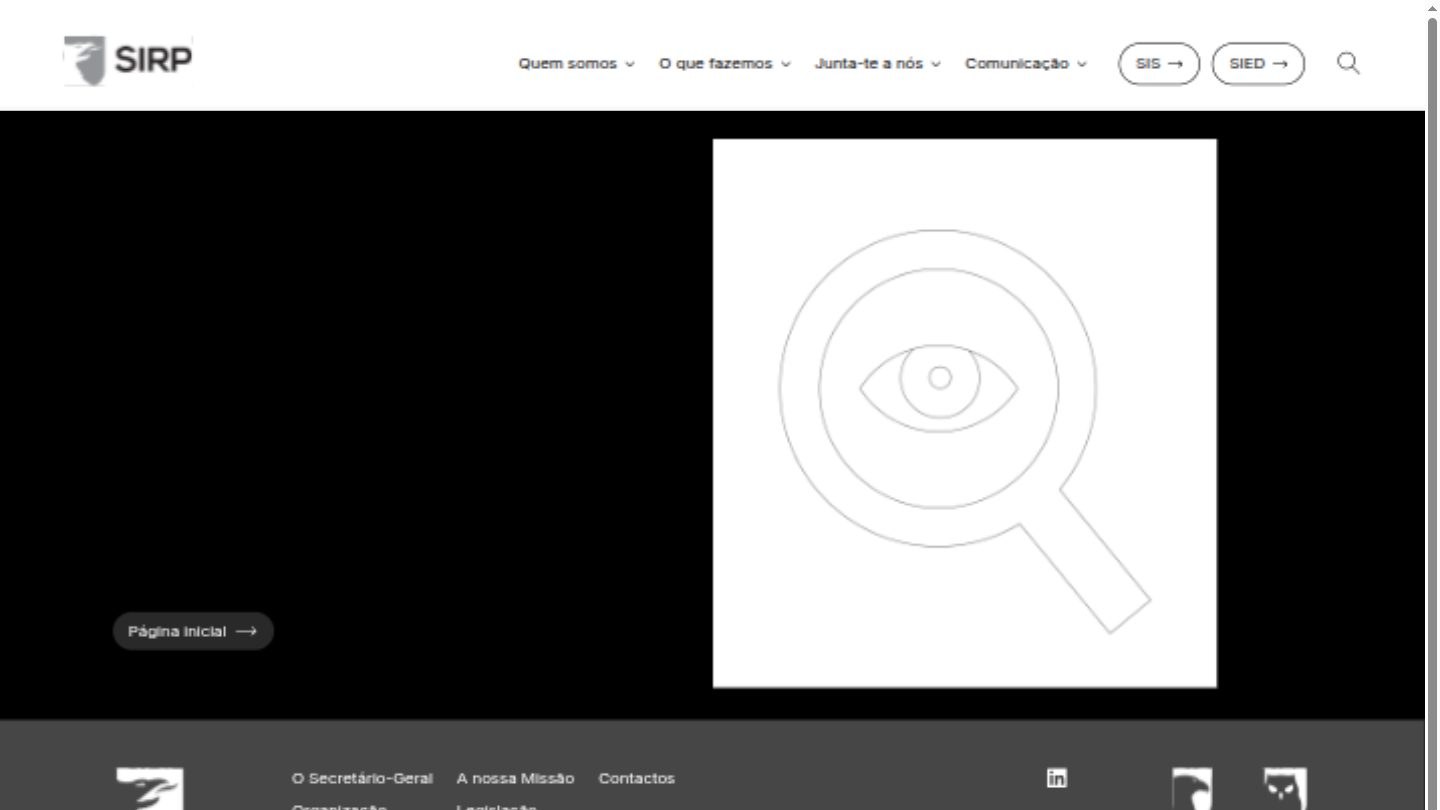
O endereço do formulário de candidaturas do sirp.pt devolvia na tarde de 8 de Outubro um erro «página não encontrada» — verificado directamente por este artigo. Captura: Portugal Binário.
Crédito: Captura: Portugal Binário (sirp.pt, 8 de Outubro de 2026)
A CpC interpreta a desactivação do formulário como medida de emergência, «provavelmente» tomada depois de alguém dos serviços conhecer a fuga. O resto do portal — a página principal, o SIS e o SIED — respondia normalmente.
Porque é que a lista é sensível
Para a CpC, o risco mais sério não está no volume, está na identidade da entidade: uma lista de quem se candidatou às secretas é preciosa para serviços estrangeiros, que podem abordar candidatos rejeitados, e para burlões que invoquem a candidatura. Número de identificação civil, NIF, data de nascimento e morada juntos facilitam a usurpação de identidade.
A associação deixa conselhos a quem se candidatou: desconfiar de contactos que invoquem a candidatura, confirmar pelos canais oficiais, mudar a password do email e activar a autenticação em dois factores. Em caso de suspeita de usurpação de identidade, queixa à Polícia Judiciária. Não procurar nem descarregar os dados — pode constituir crime.
O que fica por saber
Continuam por confirmar o volume real do acervo, os métodos usados e a duração do acesso aos sistemas. O SIRP confirmou a obtenção e a origem, não os números. Não há, ao fecho deste artigo, posição pública da Comissão Nacional de Protecção de Dados nem do Centro Nacional de Cibersegurança.
A CpC enviou hoje pedidos de esclarecimento ao SIRP, à CNPD, ao CNCS e ao Conselho de Fiscalização do SIRP, perguntando, entre outras coisas, se o incidente ocorreu, que sistemas foram afectados e se os candidatos serão informados.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!