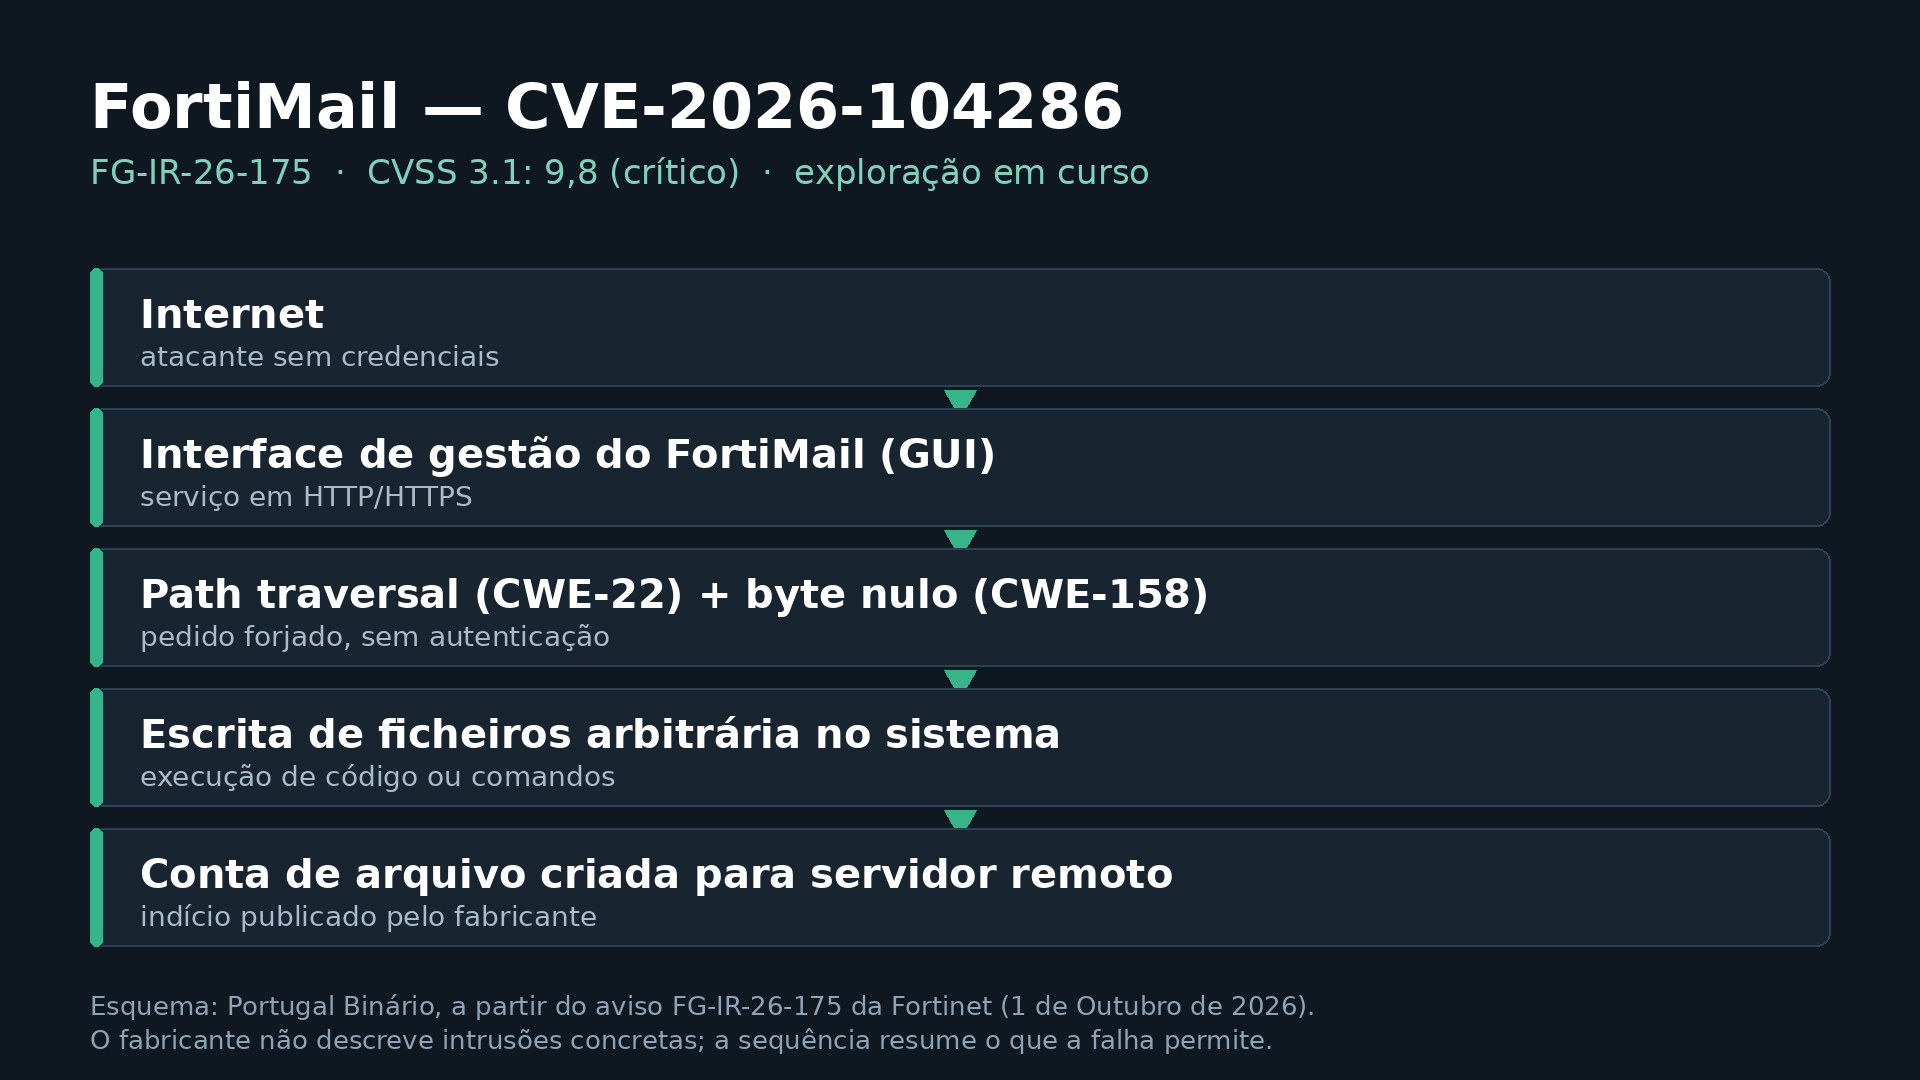
A Fortinet publicou a 1 de outubro um aviso crítico para o FortiMail, a sua solução de correio eletrónico seguro. Uma falha de path traversal na interface de gestão permite a um atacante sem credenciais escrever ficheiros arbitrários no sistema.
A classificação é 9,8 numa escala de 10 e o aviso marca a falha como já explorada. Não existe, para já, versão corrigida das linhas afetadas.
| Identificador | CVE-2026-104286, aviso FG-IR-26-175 |
|---|---|
| Gravidade | CVSS 3.1 — 9,8 (crítica) |
| Componente | interface de gestão (GUI) |
| Tipo | path traversal (CWE-22) e neutralização incompleta de byte nulo (CWE-158) |
| Autenticação exigida | nenhuma |
| Versões afetadas | 8.0.0 a 8.0.1, 7.6.0 a 7.6.6, 7.4.0 a 7.4.8, 7.2.0 a 7.2.9 |
| Correção | versões 8.0.2, 7.6.7 e 7.4.9, ainda por publicar |
| Contorno | desativar o IBE ou cortar o acesso à interface de gestão |
| Prazo da CISA para agências federais dos EUA | 4 de outubro, com rastreio forense |
O que a falha permite
Uma falha de path traversal explora caminhos de ficheiros mal filtrados: um pedido HTTP ou HTTPS forjado escreve num local do sistema onde não devia. O aviso junta um segundo defeito, a neutralização incompleta do byte nulo, e descreve o resultado como execução de código ou de comandos não autorizados.
O alvo é a interface de gestão, não o serviço de correio. Basta que essa interface esteja acessível a partir da internet para que a falha seja explorável sem qualquer conta.
A descoberta foi interna, da equipa de segurança do próprio fabricante, e o aviso saiu a 1 de outubro. No mesmo dia, a agência norte-americana CISA acrescentou a falha ao catálogo de vulnerabilidades exploradas conhecidas.
Sem correção pronta, dois contornos
Quem tem FortiMail 8.0, 7.6 ou 7.4 nas versões afetadas não pode ainda instalar a correção: a Fortinet remete para versões futuras. Quem está na linha 7.2 pode subir para a 7.4.
Enquanto não há correção, o fabricante propõe desativar o suporte do IBE, a funcionalidade de cifra de correio, ou cortar o acesso à interface de gestão a partir da internet.
O fabricante indica este comando para desativar o IBE:
config system encryption ibe
    set status disable
end
O primeiro contorno tem um custo: desliga uma funcionalidade do produto. O segundo não mexe em funcionalidades e responde à causa imediata da exposição — uma interface de administração publicada na internet.
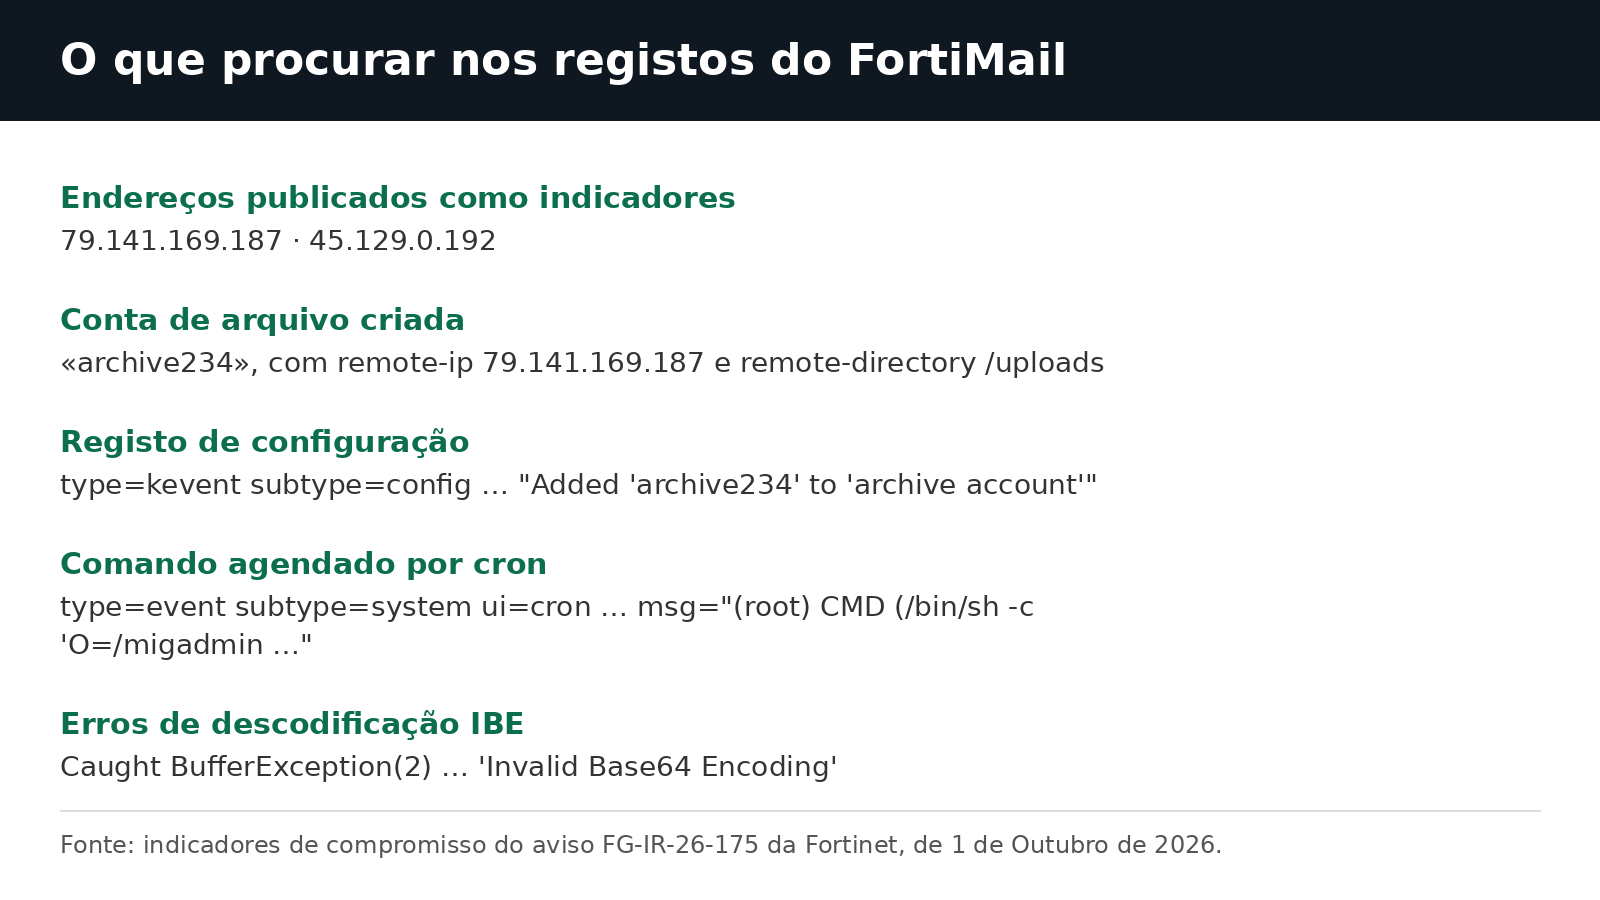
Os indicadores que a Fortinet publica para procurar nos registos.
Crédito: Ilustração: Portugal Binário — dados: aviso FG-IR-26-175 da Fortinet.
Vestígios que o fabricante publicou
O aviso inclui uma lista de indicadores de compromisso. Dois endereços aparecem como sinal de intrusão: 79.141.169.187 e 45.129.0.192.
Os registos a procurar mostram uma conta de arquivo criada, «archive234», configurada para enviar dados para 79.141.169.187 e para o diretório /uploads. É um conjunto consistente com a preparação de um canal de saída de dados — uma leitura do que os registos descrevem, não uma afirmação do fabricante sobre o que saiu do equipamento.
A Fortinet lista ainda um comando agendado por cron com o caminho /migadmin, entre os sinais a procurar nos registos do sistema, e erros de descodificação do IBE nos registos de cifra.
Para quem tem FortiMail, a verificação de hoje é dupla: se a interface de gestão esteve exposta à internet e se algum dos padrões publicados aparece nos registos.
A correção está anunciada para as versões 8.0.2, 7.6.7 e 7.4.9, sem data. Até chegar, o FortiMail com a interface de gestão exposta continua a ser o caso mais simples de fechar.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!