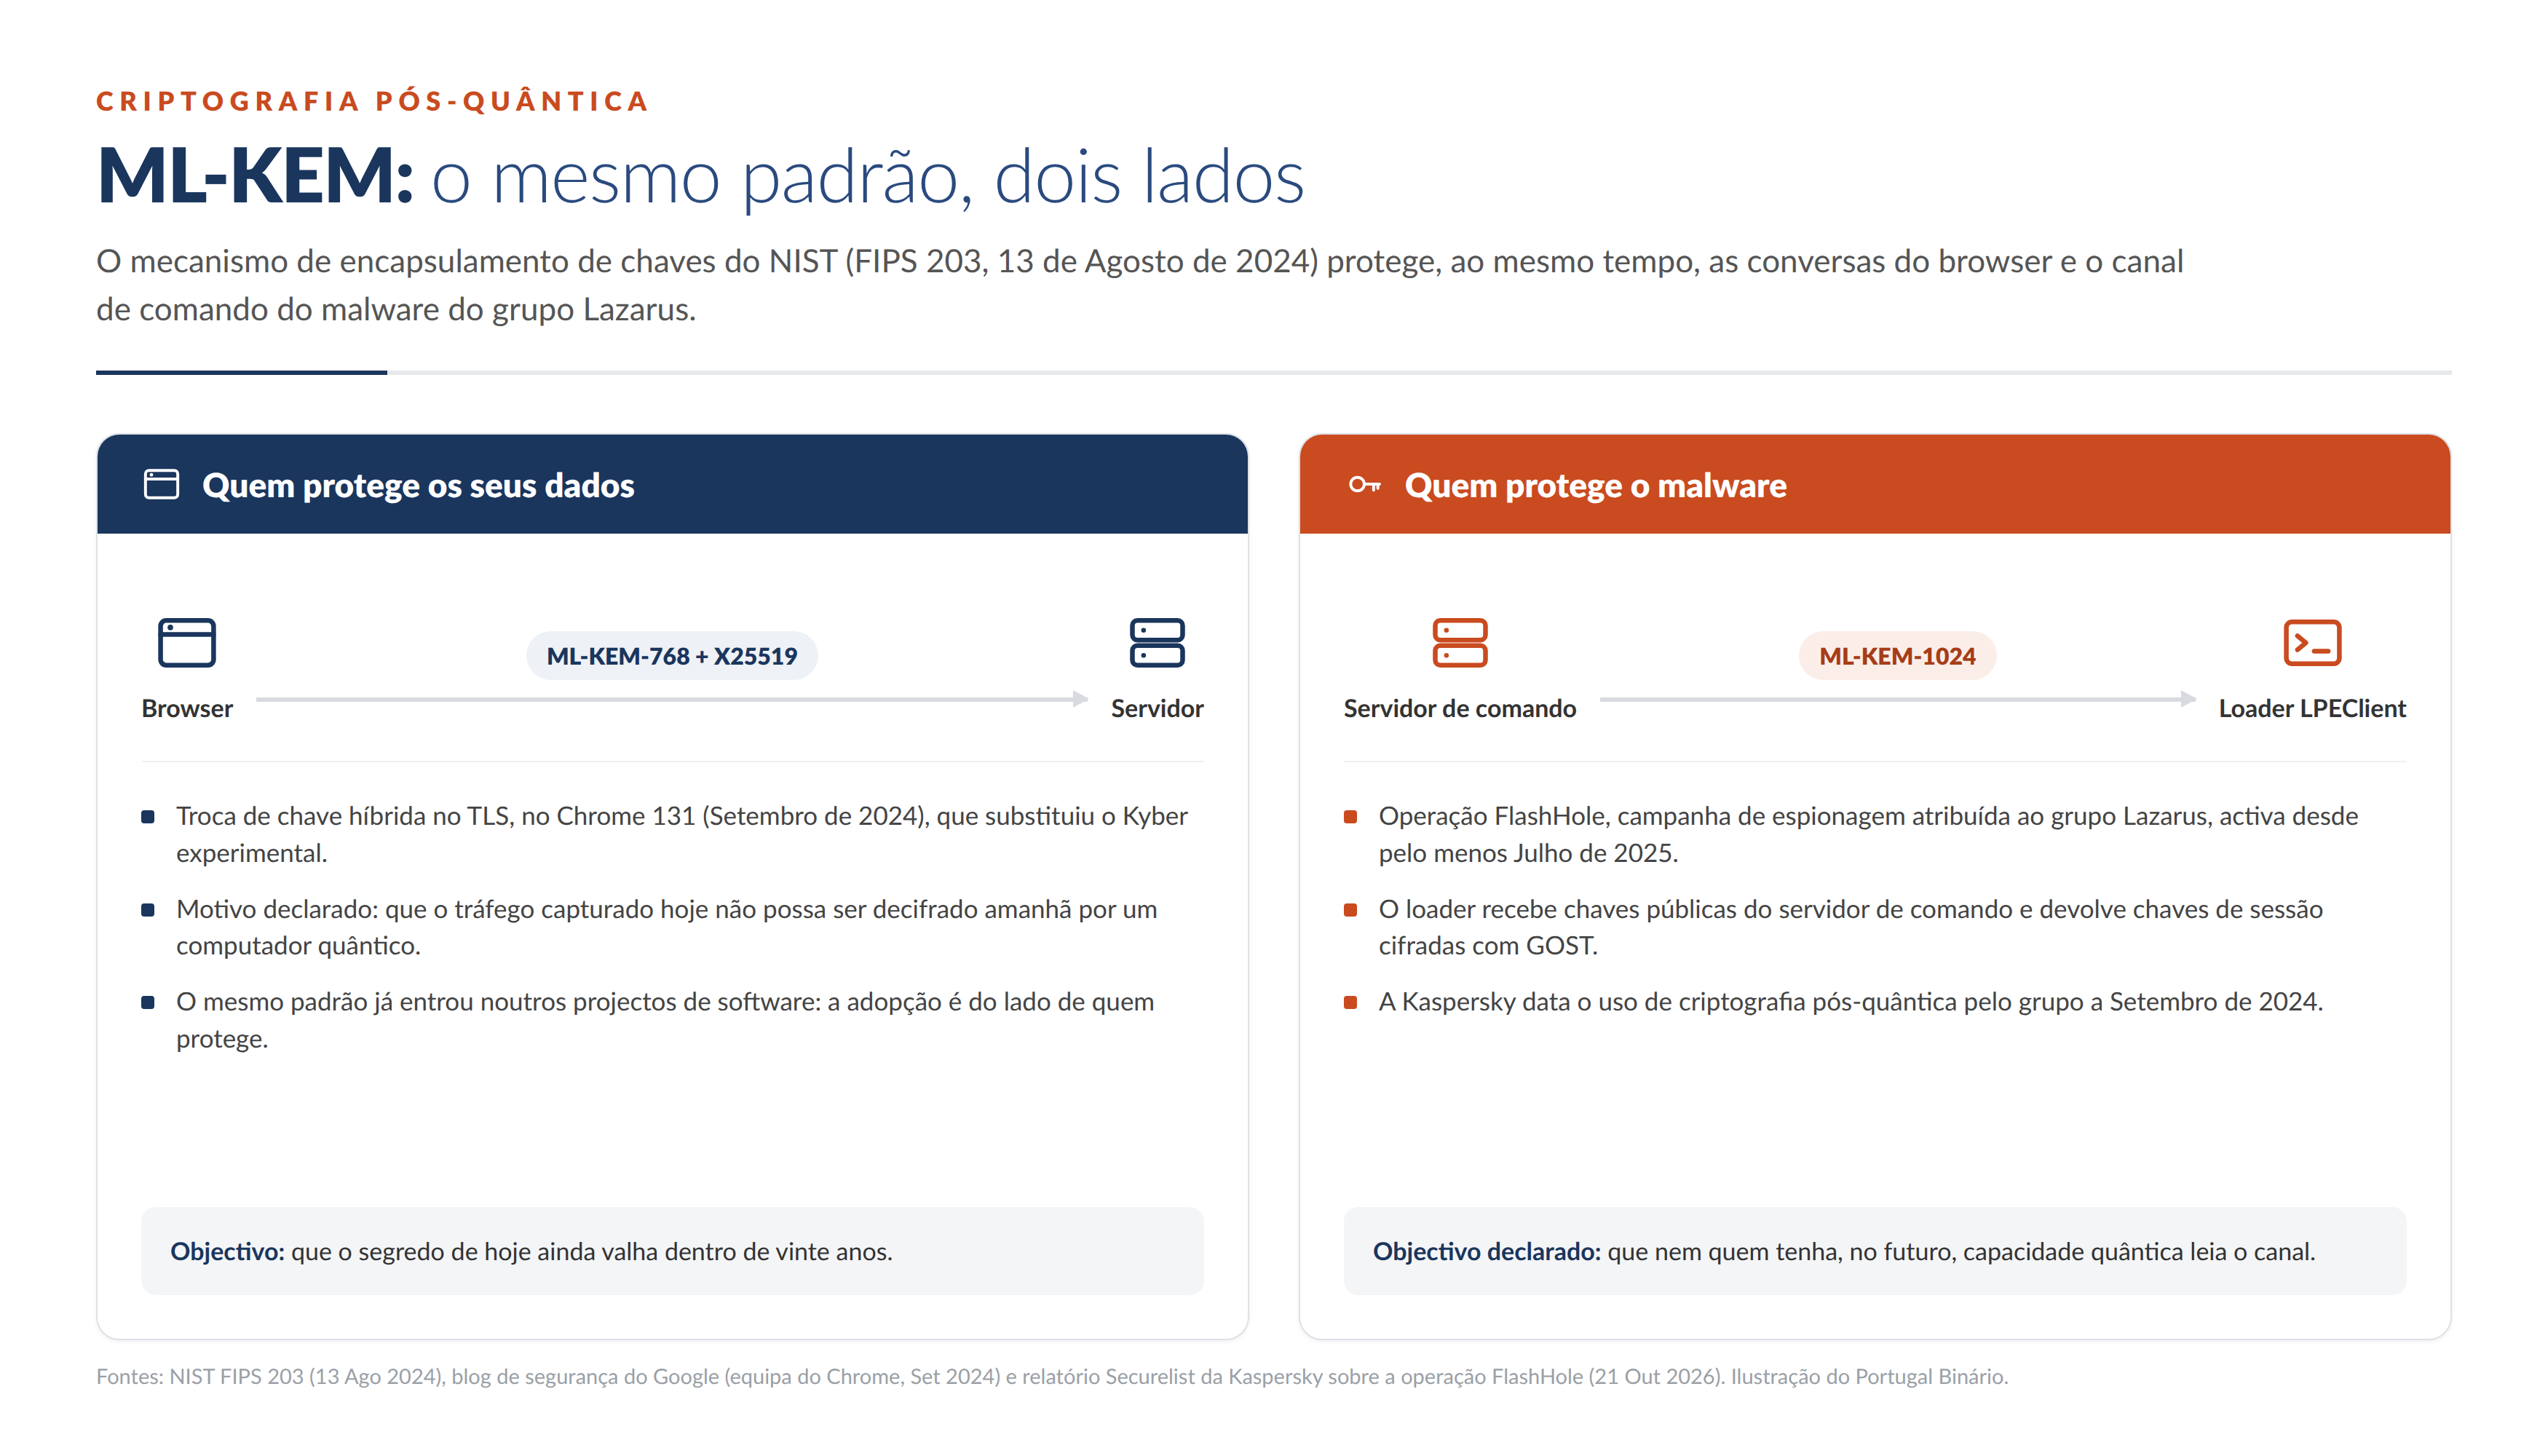
O grupo Lazarus passou a proteger o canal por onde entrega o seu malware com a mesma criptografia que os navegadores já usam para proteger as conversas. A equipa da Kaspersky apresentou na semana passada, no Security Analyst Summit em Bali, a operação FlashHole: uma campanha de espionagem que usa o padrão pós-quântico ML-KEM nas comunicações com o servidor de comando.
O ML-KEM é o mecanismo de encapsulamento de chaves normalizado em Agosto de 2024 pelo NIST, o Instituto Nacional de Standards e Tecnologia norte-americano, na norma FIPS 203. Foi pensado para resistir a ataques de computadores quânticos: o NIST considera-o seguro «mesmo contra adversários que possuam um computador quântico» e define três conjuntos de parâmetros, de ML-KEM-512 a ML-KEM-1024.
A técnica é concreta. O loader LPEClient, uma ferramenta de longa data do Lazarus, recebe do servidor de comando um bloco de dados com quatro segmentos de 1 568 bytes, cada um com uma chave pública ML-KEM-1024. O loader tira dali quatro pares de chaves partilhadas, cifra os textos correspondentes com o algoritmo GOST e devolve-os, sempre pelo ClientHub.
Os segredos partilhados alimentam o Threefish, outro algoritmo de cifra, que decifra a resposta do servidor de comando: os parâmetros e um executável. Esse executável é a backdoor modular Cubridge, que o LPEClient carrega de forma reflectiva na memória do computador infectado, sem escrever ficheiro.
Porque é que um grupo de espionagem usa criptografia de 2024
A resposta é a mesma que levou os navegadores a adoptá-la: o «colher agora, decifrar depois». Tudo o que é interceptado hoje pode ser guardado e decifrado quando existirem computadores capazes de o fazer. A criptografia pós-quântica fecha essa porta — e, do lado do atacante, o canal de comando também fica fora do alcance de um adversário quântico.
Do lado de quem protege, a adopção já é real. O Chrome activou uma troca de chave pós-quântica híbrida para todos os clientes de computador em 2024 e, no Chrome 131, trocou o Kyber experimental pelo ML-KEM normalizado pelo NIST, mantendo o algoritmo clássico X25519 em paralelo.
A Kaspersky afirma que este não é um adoptante tardio: segundo o investigador Sojun Ryu, o uso de criptografia pós-quântica pelo grupo recua a pelo menos Setembro de 2024 — «mais de um ano antes desta divulgação». A empresa descreve a adopção como parte de uma mudança mais vasta no repertório do Lazarus, que traz inteligência artificial para as iscas.
| Campanha | FlashHole, apresentada pela Kaspersky GReAT no Security Analyst Summit, em Bali (21 Out 2026) |
|---|---|
| Atribuição | grupo Lazarus (Coreia do Norte), com confiança média-alta; ligada à Operation SyncHole |
| Activa desde | pelo menos Julho de 2025 |
| Vítimas confirmadas | pelo menos três organizações na Coreia do Sul (construção, software, equipamento de comunicações por cabo) |
| Mecanismo | ML-KEM-1024 (NIST FIPS 203, publicado em 13 Ago 2024) |
| Troca de chaves | quatro blocos de 1 568 bytes com chaves públicas; chaves de sessão cifradas com GOST; resposta decifrada com Threefish |
| Ferramentas | TouchHub e ClientHub (novas); TechHub, TouchShift, LPEClient e Cubridge (conhecidas) |
| Entrada | spear-phishing, página de currículo falso em GitHub Pages, CrossWeb EX (INICSAFE), fsquirt.exe, shellcode |
| Canais de comando | repositórios privados no GitHub; Dropbox numa variante do ClientHub |
| Adopção pelo browser | Chrome 131, ML-KEM-768 com X25519 no TLS (Setembro de 2024) |
| Isca | página com fotografia de suposto candidato gerada por IA |
| Rastreio do uso pelo grupo | pelo menos Setembro de 2024 |
A isca é um currículo falso. Os e-mails de phishing levavam a páginas de portefólio e currículo fabricadas individualmente para cada alvo, alojadas em GitHub Pages. Segundo a Kaspersky, uma das páginas continha uma fotografia de um suposto candidato gerada por inteligência artificial, e os investigadores consideram que a IA foi usada para adaptar os sites fraudulentos às vítimas.
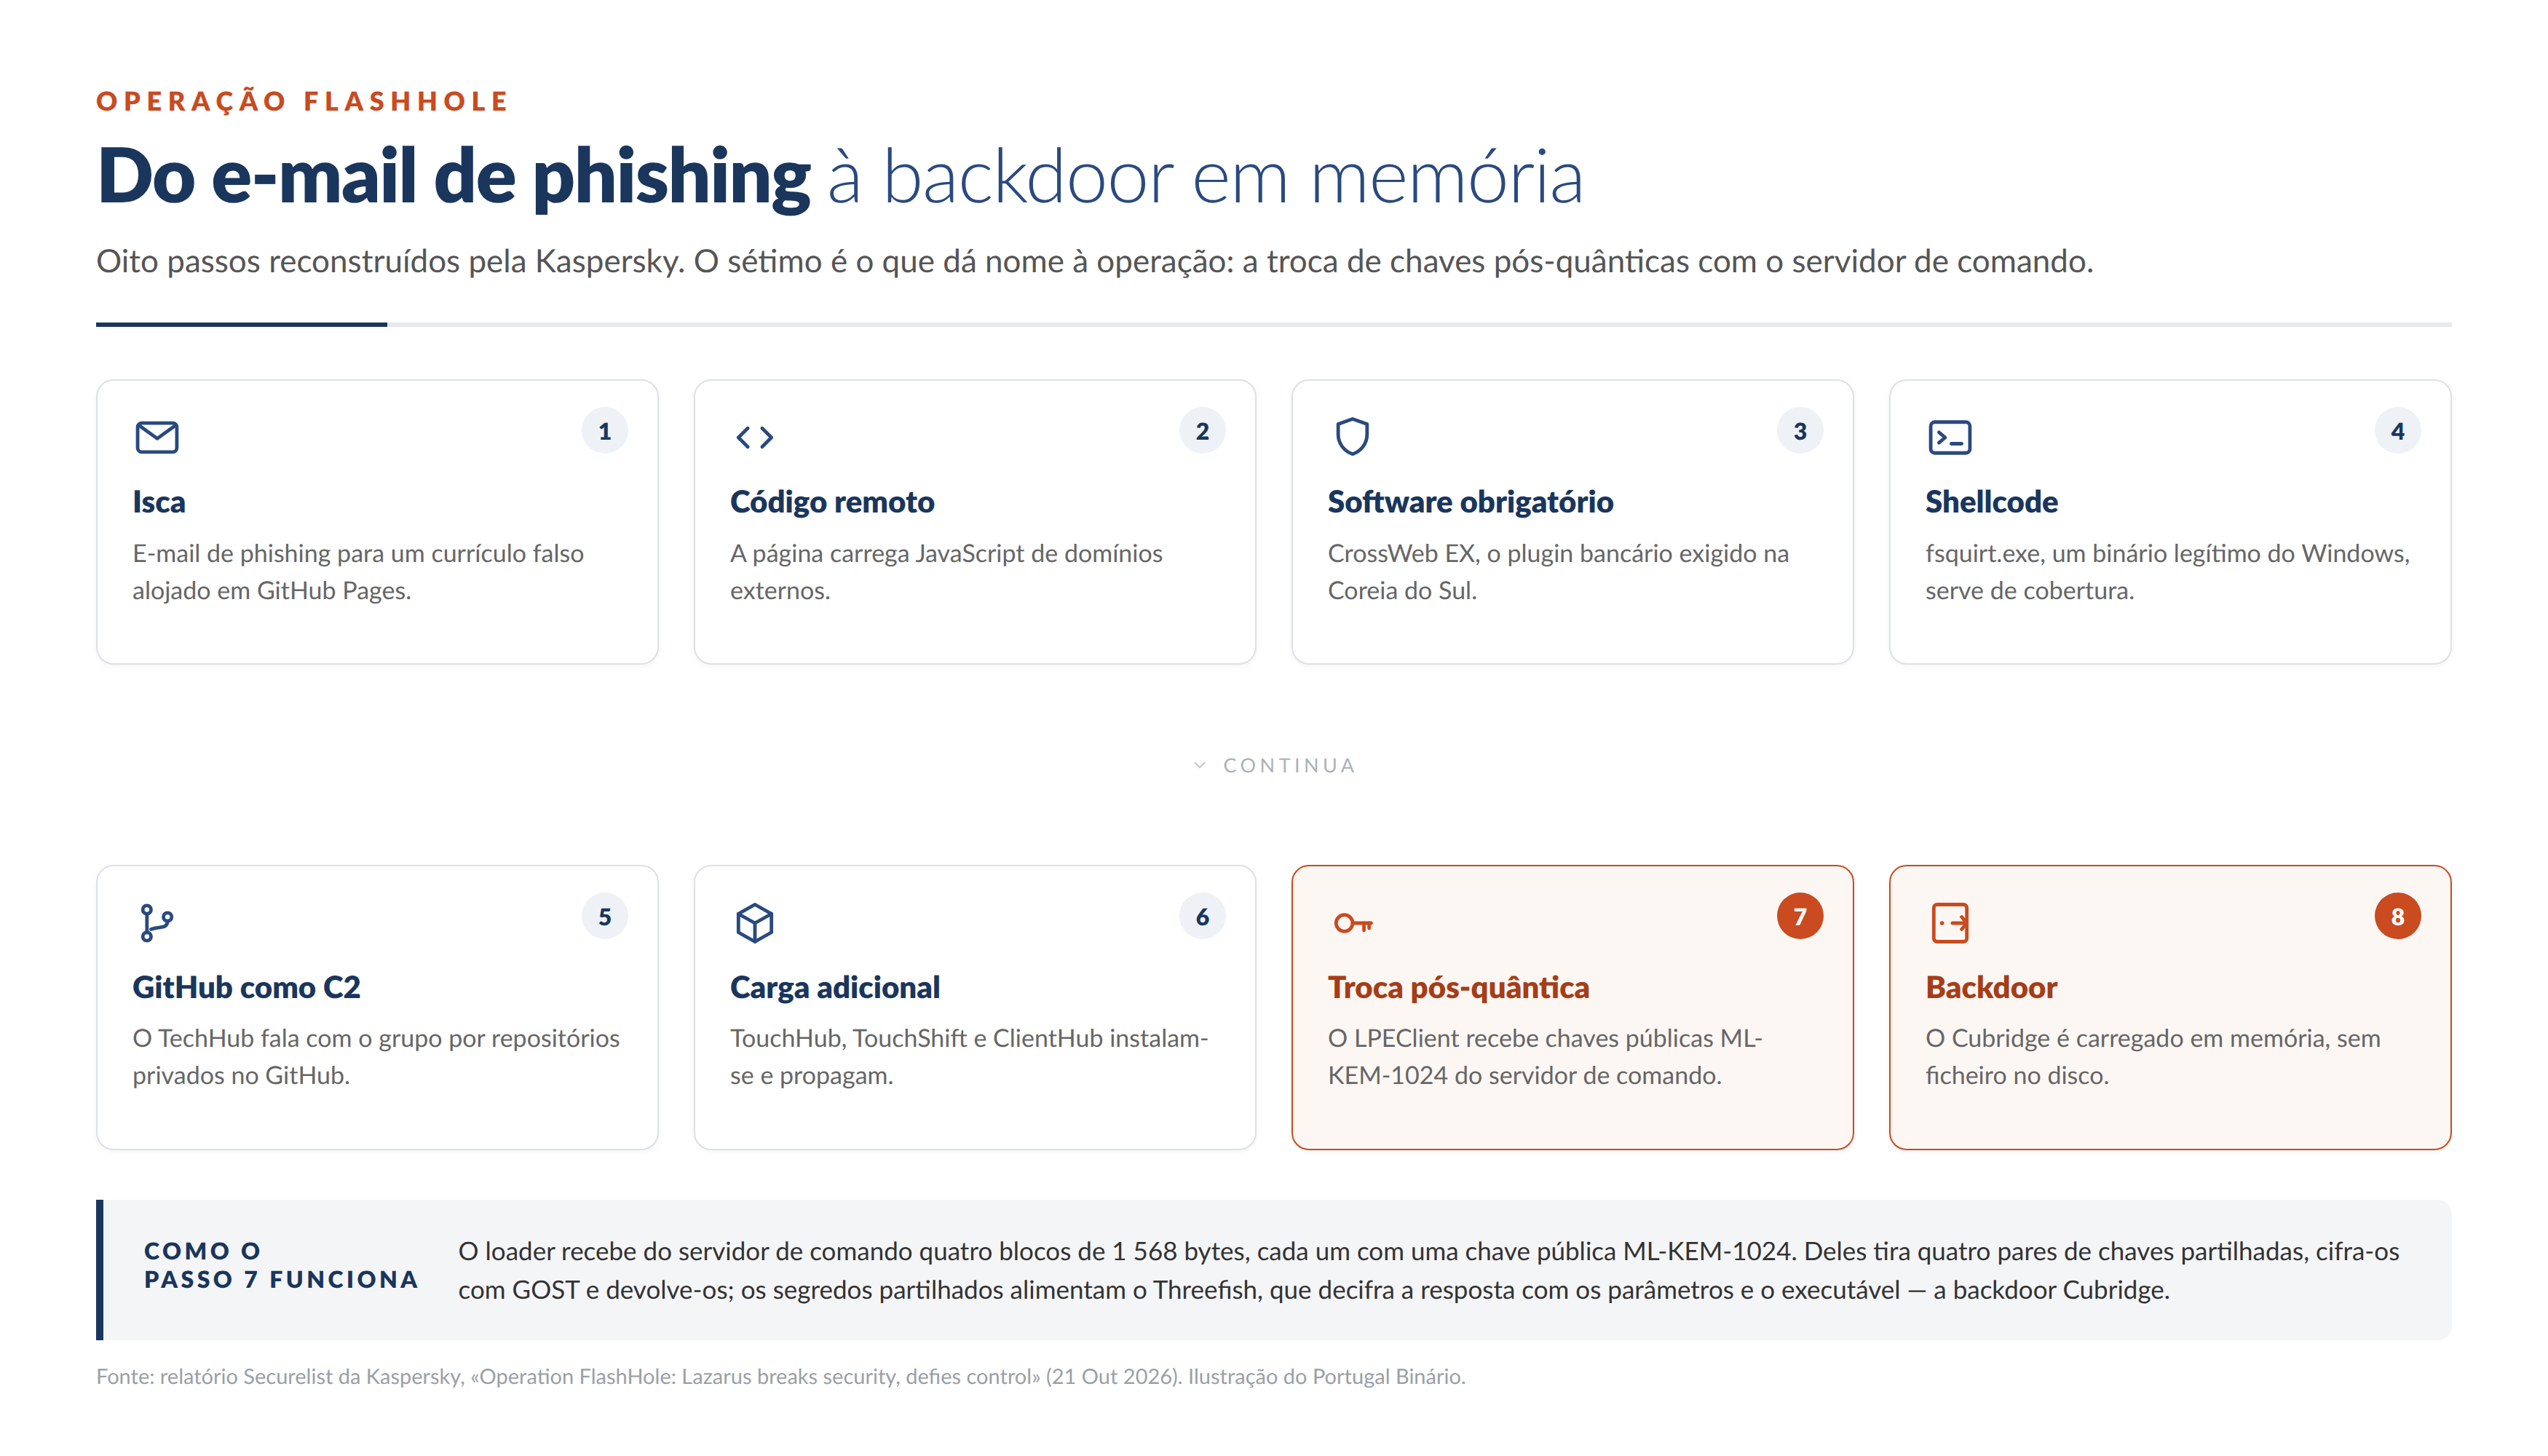
A cadeia reconstruída pela Kaspersky, do correio de phishing à backdoor em memória. O passo a vermelho é a troca de chaves pós-quânticas com o servidor de comando. Ilustração do Portugal Binário a partir do relatório da Kaspersky.
Crédito: Ilustração do Portugal Binário, a partir das fontes citadas
A porta de entrada: o software que os bancos obrigam a instalar
O passo mais incomum da cadeia não é a criptografia: é o CrossWeb EX, um plugin de segurança da sul-coreana INISAFE, exigido para aceder a sites bancários e governamentais. A Kaspersky admite que a entrada inicial possa ter sido uma vulnerabilidade desse software, e lembra que o grupo já abusou de produtos do mesmo fornecedor em 2021, 2022 e 2023.
Depois da entrada, a cadeia corre quase toda em memória. O binário legítimo do Windows fsquirt.exe é injectado com shellcode, que instala o TechHub — um programa que fala com os operadores através de repositórios privados no GitHub. Dali vêm o TouchHub e o TouchShift, que multiplicam o acesso, e o ClientHub, que entrega as cargas ao LPEClient.
O LPEClient serve para recolher: Junta o software de segurança instalado, as protecções do Windows e características do sistema, comprime e cifra tudo e envia aos atacantes. Uma variante do ClientHub usa o Dropbox para falar com os operadores. Para evitar detecção, o loader altera as protecções de memória e desactiva um ponto de monitorização usado pelas ferramentas de segurança.
O que isto diz a quem é tocado
A primeira lição é que software de segurança obrigatório é superfície de ataque. Um componente que o utilizador não escolheu, instalado para cumprir uma obrigação legal, com actualizações controladas por um fornecedor local — é um ponto de entrada com um vector que o utilizador não pode auditar.
A segunda é que a migração para criptografia pós-quântica deixou de ser um plano. O browser já usa o padrão. E quem chega primeiro a usar um primitivo não está a falar da moda: está a proteger — ou a esconder — o que passa por ele.
Há limites que convém manter. A análise, a atribuição e a contagem de vítimas são da Kaspersky, sem confirmação independente publicada; o número real de organizações atingidas é desconhecido e os investigadores suspeitam de mais do que três; e não foi identificada qualquer vítima portuguesa ou europeia nas fontes consultadas.
Em resumo
Fica um facto simples: o mesmo mecanismo de encapsulamento de chaves que o NIST padronizou em 2024 para proteger os nossos dados protege, desde pelo menos Setembro de 2024, o canal de comando de um actor de ameaças do Estado. A criptografia pós-quântica deixou de ser um movimento de laboratório — passou a ser infraestrutura, dos dois lados.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!