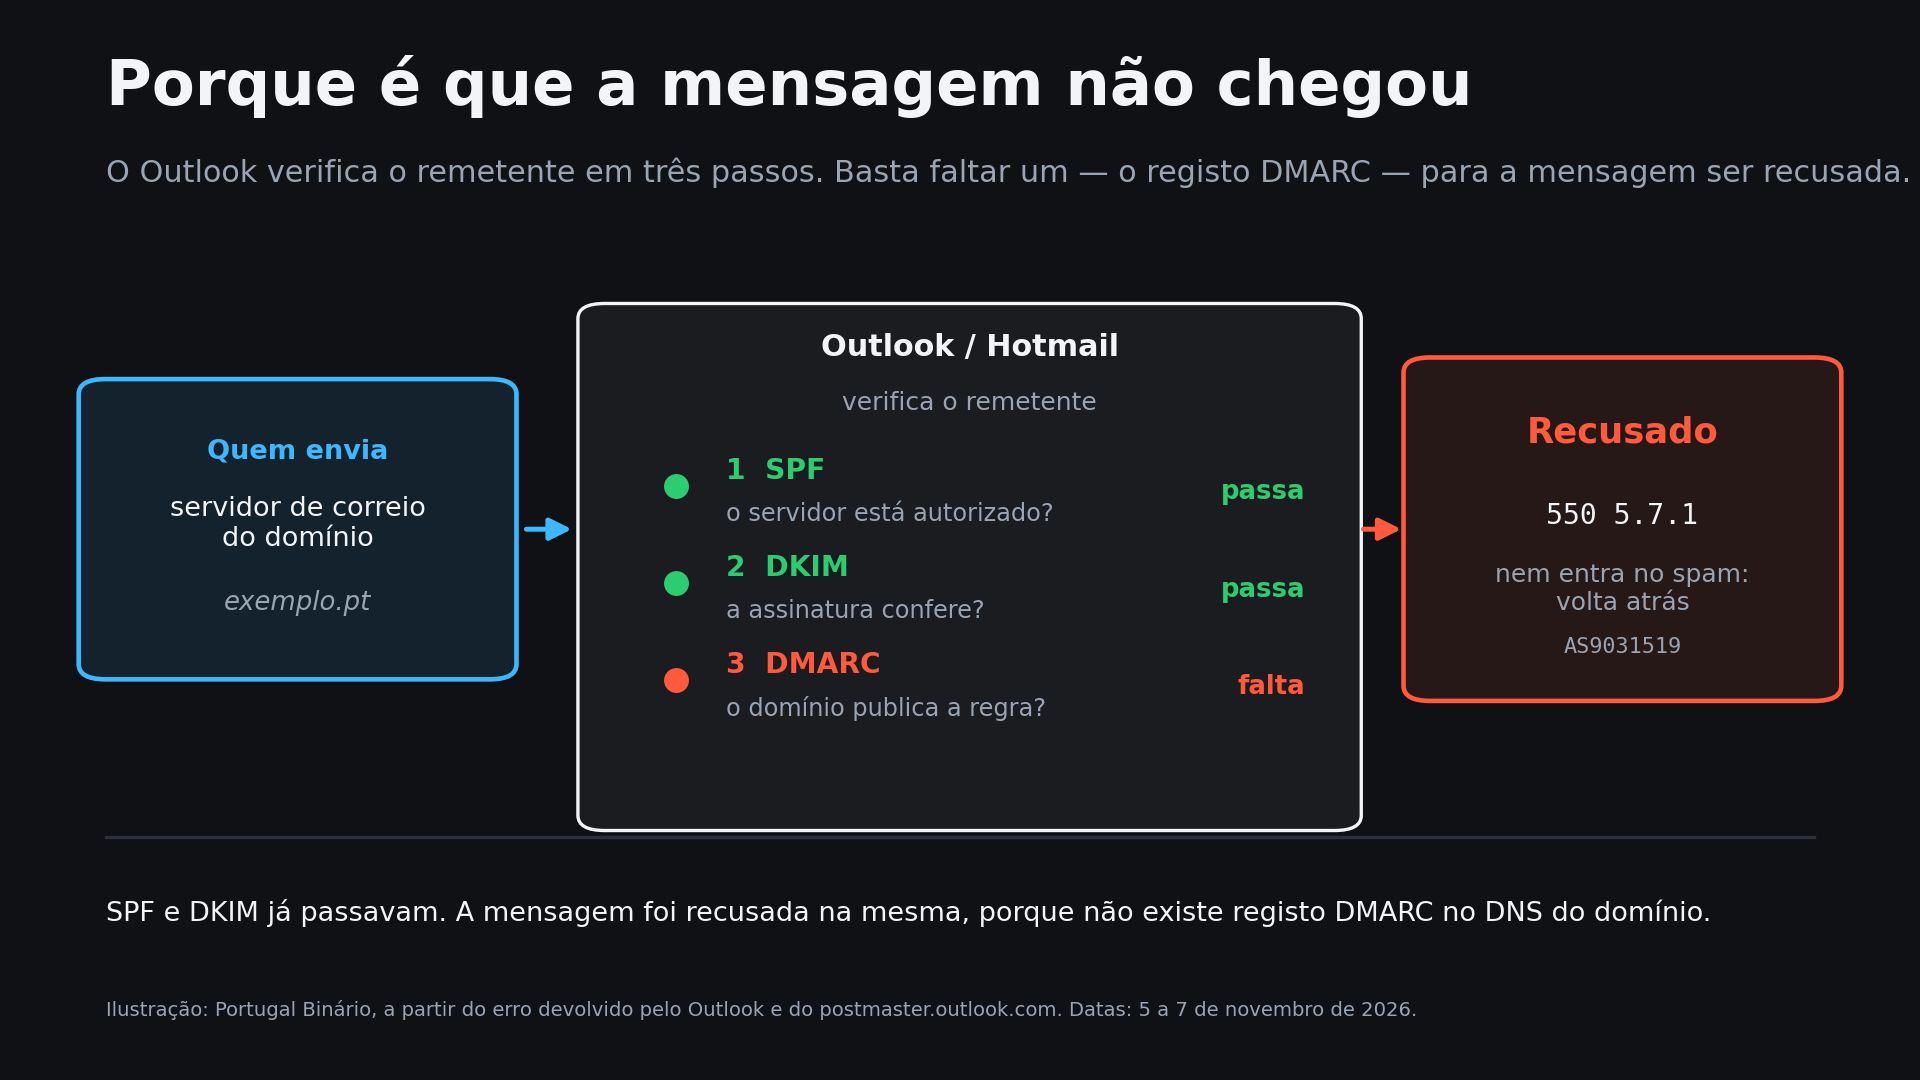
Desde 5 de novembro, mensagens enviadas para endereços Outlook, Hotmail, Live e MSN estão a ser recusadas quando o domínio do remetente não publica um registo DMARC. A mensagem não cai no spam nem fica retida: volta atrás, com o código 550 5.7.1 e a referência AS9031519. Não houve anúncio da Microsoft.
O efeito é estranho para quem envia. A autenticação do domínio pode estar toda certa — servidor autorizado, assinatura válida — e a mensagem é rejeitada na mesma. O que falta é uma linha de texto no DNS do domínio, onde se declara quem pode enviar em seu nome e o que fazer quando algo não bate certo.
Três verificações, uma delas em falta
Quando recebe uma mensagem, um serviço de correio faz três perguntas. O SPF confirma se o servidor que enviou está autorizado a fazê-lo pelo domínio. O DKIM confirma se a assinatura digital corresponde ao conteúdo e ao domínio. O DMARC é a terceira: pergunta se o domínio publicou uma política e alinha as duas verificações anteriores com o endereço que o leitor vê.
Essa política é um registo de texto chamado _dmarc, com três valores possíveis. «none» limita-se a pedir relatórios. «quarantine» manda para spam. «reject» recusa. A regra que os operadores reconstruíram a partir das rejeições é simples: sem registo DMARC, a mensagem não entra — mesmo que as outras duas verificações passem.
| Primeiros registos de rejeição | 5 de Novembro de 2026 |
|---|---|
| Código devolvido | 550 5.7.1 (AS9031519) |
| Afecta | domínios sem registo DMARC |
| Anúncio oficial | nenhum, até 9 de Novembro |
Como se soube, sem comunicado
O rasto público começa nos registos de um fornecedor de filtragem de correio, a MailRoute, que detectou as recusas a 5 de novembro. No dia seguinte, administradores de sistemas compararam casos na lista de discussão mailop. A 7, o serviço Spamresource reproduziu a rejeição de forma controlada, e a 8 e 9 de novembro outros operadores confirmaram o mesmo comportamento.
A página oficial da Microsoft para remetentes, consultada hoje, continua a descrever apenas a exigência de Maio de 2025 para quem envia mais de 5.000 mensagens por dia. Não menciona a regra nova, nem as datas, nem os casos-limite — como saber se uma política «none» basta para a mensagem passar.
Não é a primeira vez que uma grande plataforma aperta as regras do correio. Em Fevereiro de 2024, a Google e a Yahoo passaram a exigir autenticação a todos os remetentes e DMARC a quem envia em massa. A diferença é que essas regras foram anunciadas com meses de antecedência; esta apareceu nas caixas de saída de quem envia.
O que fazer se envia para o Outlook
O primeiro passo é verificar se o domínio tem registo DMARC. Basta uma consulta DNS pública ao nome _dmarc seguido do domínio, ou uma das ferramentas de diagnóstico que muitos fornecedores oferecem. Se o registo não existir, publicar um com política «none» e um endereço para receber relatórios permite ver, durante algumas semanas, quem está a enviar em nome do domínio — incluindo quem não devia.
Só depois de os relatórios mostrarem que todos os sistemas legítimos passam é que faz sentido endurecer para «quarantine» ou «reject». Fazer o contrário é uma forma conhecida de bloquear o próprio correio: facturas, respostas a clientes e avisos automáticos enviados por plataformas antigas deixam de chegar, e o problema só aparece quando alguém reclama.
Quem é apanhado em Portugal
A regra atinge sobretudo quem envia pouco e nunca teve de se preocupar com isto: associações, clubes, escolas, pequenas empresas e juntas de freguesia que usam o domínio próprio para avisos. Quem envia através de uma plataforma de marketing com o domínio da plataforma não é afectado da mesma maneira; quem usa o seu domínio no endereço visível precisa do seu próprio registo.
O erro também é fácil de perder. O remetente recebe uma resposta de erro no servidor, mas o destinatário não vê nada e não pode reclamar o que nunca lhe chegou. Numa lista de correio pequena, sem monitorização, semanas de mensagens podem desaparecer sem que ninguém ligue os pontos.
O que continua em aberto
As rejeições descritas são parciais, não universais, e a Microsoft não explicou a regra nem o calendário. Uma mudança sem comunicado também pode ser ajustada sem comunicado, o que deixa os remetentes a corrigir por tentativa e erro. Até haver documentação oficial, o que existe é o comportamento observado em produção, em vários países e por operadores independentes.
Para quem recebe, nada muda: uma mensagem recusada nunca chega e não há pasta onde a procurar. Para quem envia, a lição é outra. Durante anos, autenticar o correio foi uma boa prática; a partir de agora, é a condição para ele existir.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!