A França atribuiu esta segunda-feira ao Irão o ciberataque que, na noite de 11 para 12 de Outubro, aqueceu os sistemas de refrigeração de cerca de 700 locais da grande distribuição francesa. O ministro dos Negócios Estrangeiros, Jean-Noël Barrot, disse que a responsabilidade é «do corpo dos Guardiões da Revolução» e anunciou a convocação do embaixador iraniano em Paris e sanções «à escala europeia». A procuradoria de Paris abriu uma investigação judicial contra o chefe de uma unidade cibernética iraniana, os seus dois adjuntos e «qualquer outra pessoa que venha a ser identificada», e pediu a emissão de mandados de detenção internacionais. Até ao fim do dia, as autoridades iranianas não tinham reagido, segundo a BBC.
O anúncio chega um mês depois de os frigoríficos e congeladores de supermercados franceses terem aquecido fora do normal, obrigando lojas a retirar produtos e a combater focos de incêndio.
O que os atacantes fizeram ao frio
Segundo o comunicado da procuradoria de Paris, citado pela imprensa francesa, os intrusos chegaram aos sistemas de regulação frigorífica de dois fornecedores — o dinamarquês Danfoss e a Dixell — através das interfaces web que permitem comandá-los à distância. A partir daí lançaram «ciclos de degelo anormais, de duração ilimitada» e desactivaram «os alertas de segurança das sondas» que deviam avisar quando a temperatura subia acima do limite.
O degelo é uma operação normal: serve para derreter o gelo que se acumula no evaporador e que, se ficar, reduz a eficiência do frio. O problema é o ciclo não ter fim. Em vez de alguns minutos, o equipamento passa a aquecer de forma contínua, e o alarme que permitiria desligá-lo já não toca. O resultado, diz a procuradoria, foram «perdas alimentares importantes» e «cerca de vinte focos de incêndio».
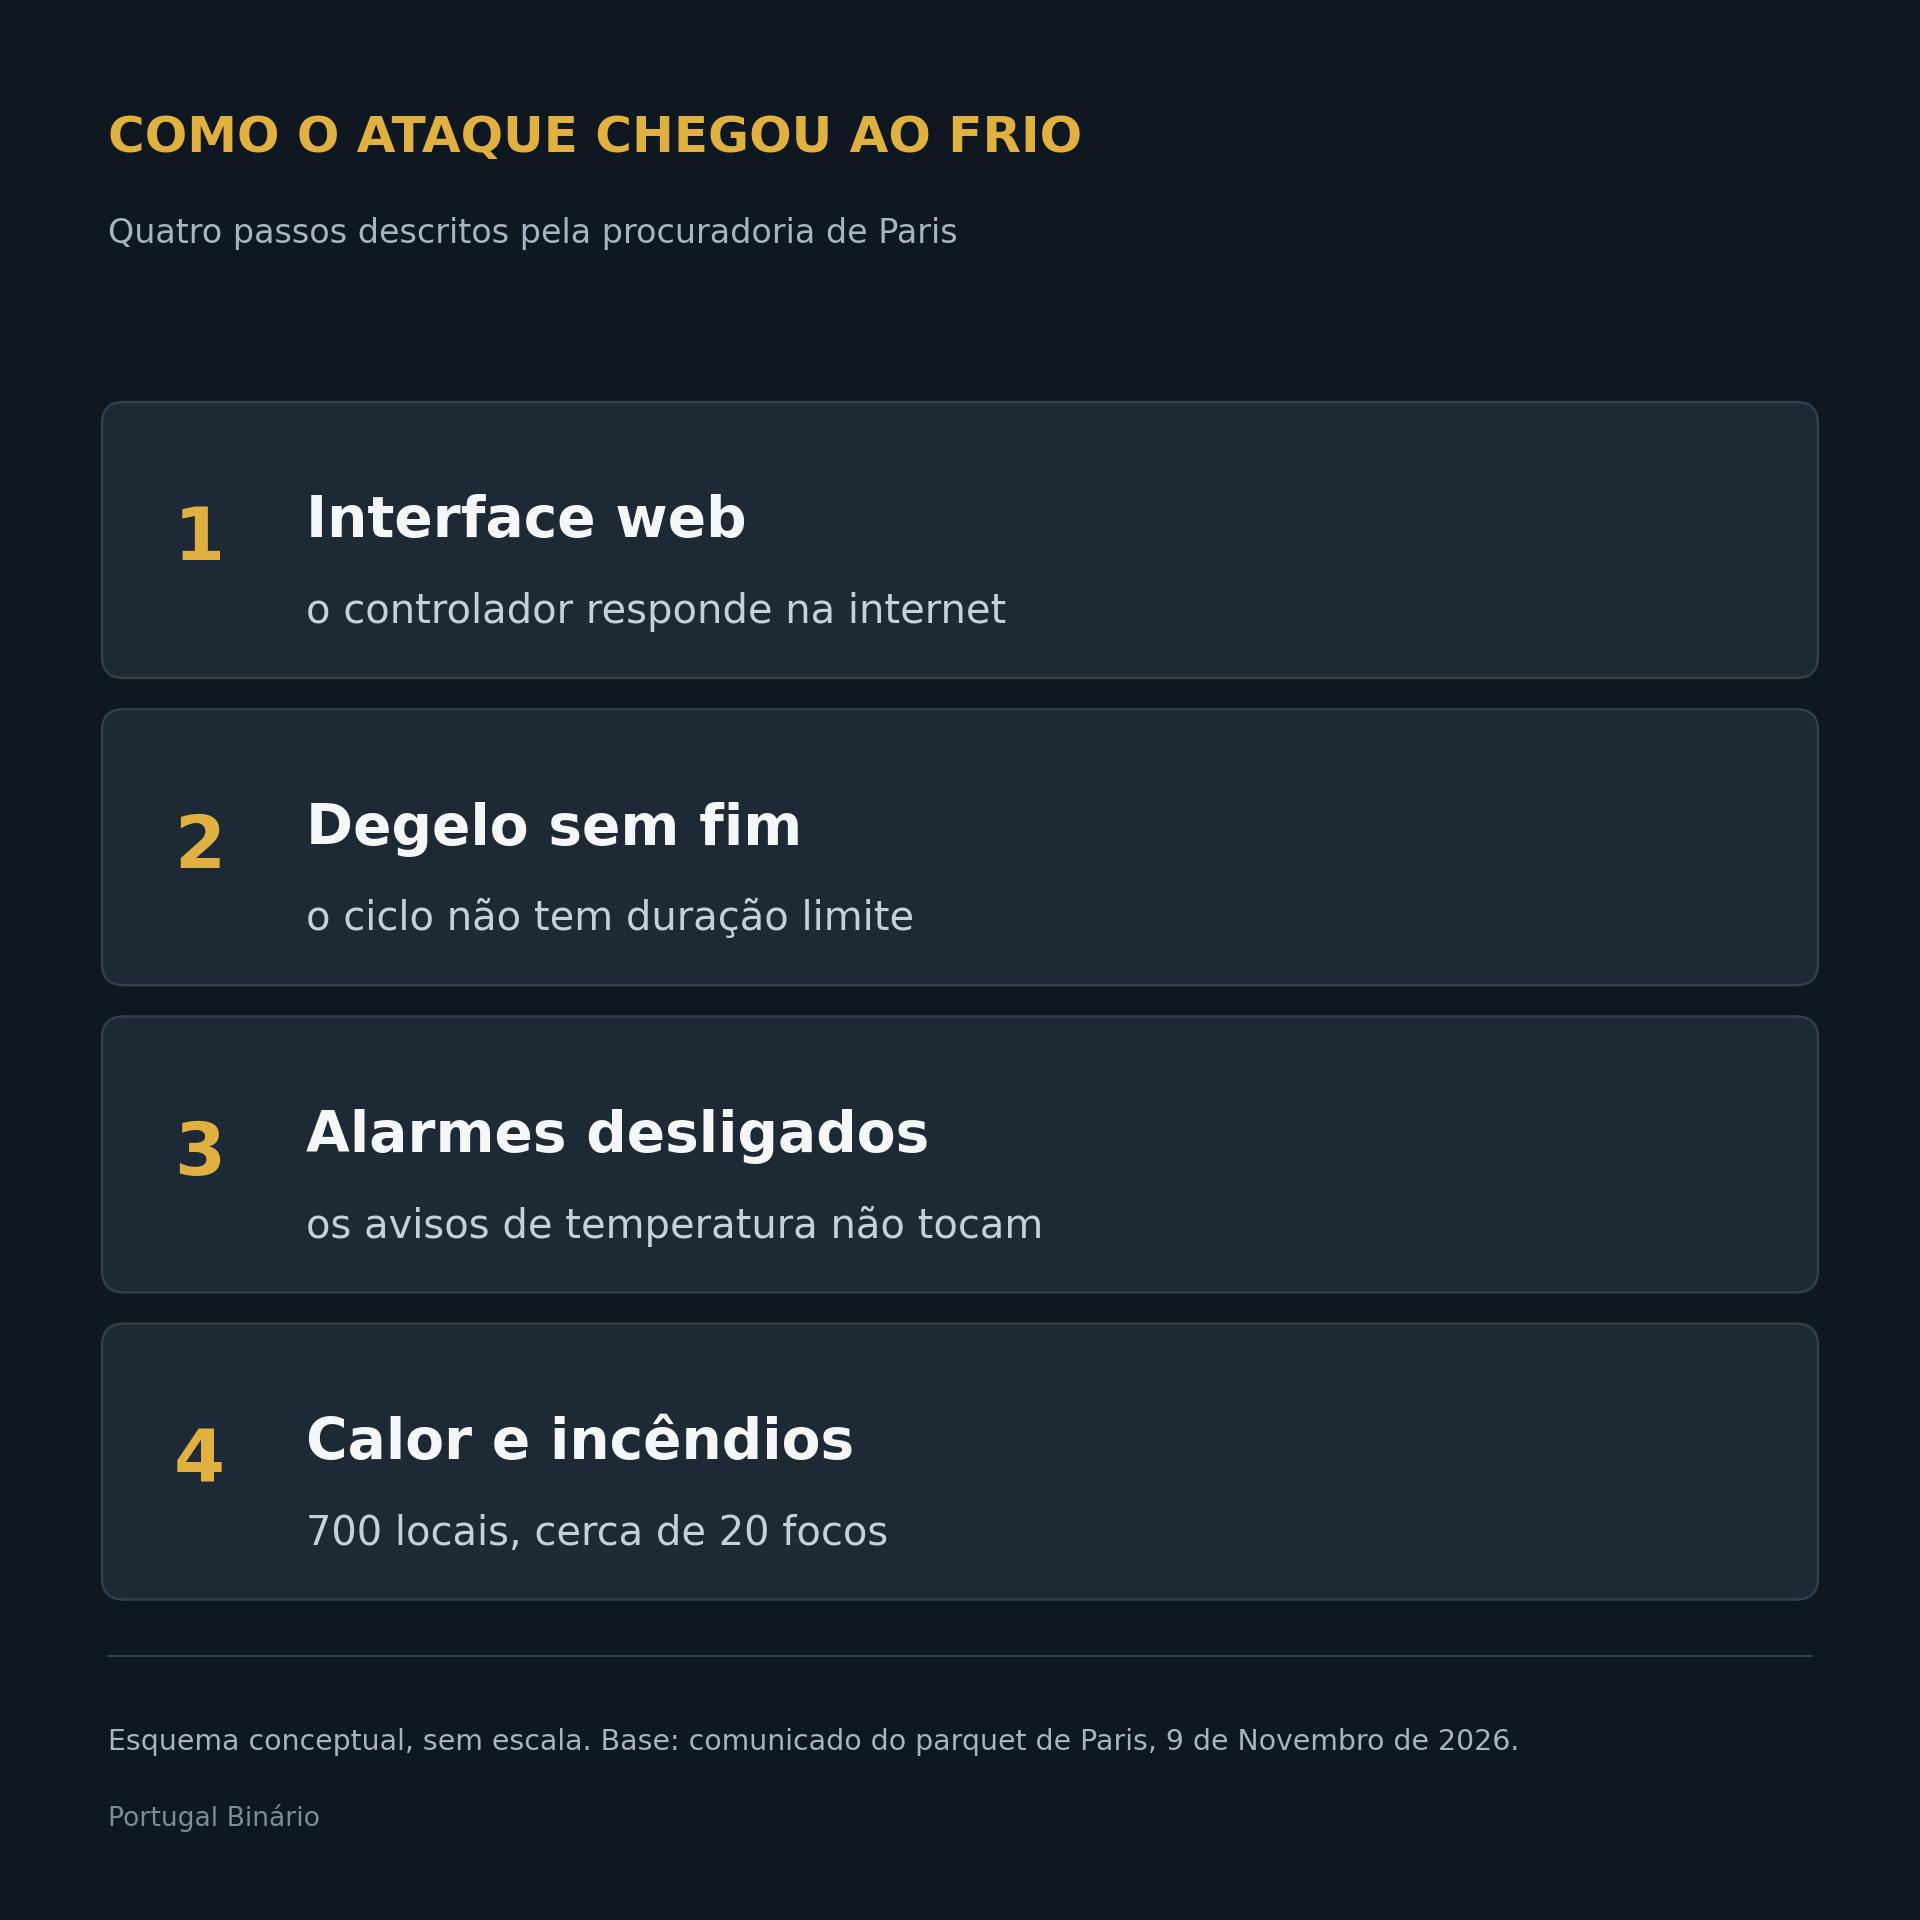
Os quatro passos descritos pela procuradoria de Paris. Esquema conceptual do Portugal Binário; não representa uma loja real nem o número exacto de equipamentos atingidos.
Porque é que a França trata isto como ataque ao país
Barrot descreveu o episódio como «o primeiro grande ciberataque de sabotagem em território nacional» e falou de uma acção «de uma amplitude e de uma agressividade inéditas». A qualificação jurídica acompanha o tom: além dos danos em sistemas informáticos, a investigação inclui a circunstância agravante de os crimes terem sido cometidos «com o objectivo de servir uma potência estrangeira, no caso o Irão», e a participação numa associação criminosa.
A procuradora de Paris, Laure Beccuau, ligou a autoria a um «modo operatório característico» da unidade visada, com «a utilização do farsi e endereços IP que remetem para terminais localizados no Irão». A investigação foi conduzida pelo Office anti-cybercriminalité e pela Direcção-Geral da Segurança Interna (DGSI).
O que a prova ainda não é
Uma atribuição política não é uma sentença. O Governo francês não explicou como chegou à conclusão, e a BBC nota que atribuir ataques informáticos é especialmente difícil porque os atacantes escondem a localização. Em França, a investigação judicial está no início: os mandados internacionais foram pedidos, não emitidos, e os suspeitos estão fora do país.
O quadro é ainda mais incerto fora de França. A 2 de Novembro, uma segunda vaga atingiu mais de uma centena de lojas em sete países europeus — Bélgica, Luxemburgo, Países Baixos, Suécia, Irlanda, Estónia e Finlândia — e três locais de armazenamento do Etablissement français du sang. O director-geral da agência francesa de cibersegurança, Vincent Strubel, disse que, «mesmo que o modo operatório seja semelhante, nada permite afirmar, neste momento, que se trata do mesmo atacante», e que a ANSSI não se pronuncia sobre o caso do sangue. As autoridades belgas continuam a investigar e nenhum país atribuiu a vaga de Novembro.
A autoria também não é consensual. No início de Novembro, dois grupos de hacktivistas alinhados com a Rússia reivindicaram os ataques; poucos observadores lhes deram crédito, segundo a BBC.
A guerra por trás do frio
Estes ataques não acontecem num vazio. Desde 28 de Fevereiro, os Estados Unidos e Israel conduzem uma campanha militar contra o Irão, que respondeu com mísseis e drones; a guerra arrasta-se há mais de oito meses, com tréguas falhadas e uma campanha de sanções. Foi neste contexto que Barrot descreveu o ataque ao frio como uma ofensa aos «interesses da nação» e à «segurança dos franceses».
O que isto significa para quem tem equipamento ligado à internet
O mecanismo não é exclusivo de França nem dos supermercados. Os controladores de frio são equipamento industrial: gerem câmaras frigoríficas, arcas de loja e sistemas de climatização, e muitos foram instalados para serem comandados à distância. A Danfoss, fabricante dos controladores visados em Outubro, disse à emissora belga VTM NIEUWS que a vulnerabilidade estava sobretudo em software desactualizado e que já tinha aconselhado os clientes a actualizar. Já Stephan Moelans, da empresa belga que mantém os sistemas da Delhaize, contrapôs que actualizar o software não chega: é preciso alterar fisicamente os equipamentos ou separá-los da internet aberta.
Nas fontes consultadas para este artigo não há lojas portuguesas entre as afectadas. A lição, porém, é geral: equipamento de frio, climatização e gestão de edifícios ligado à internet é infraestrutura crítica de uma loja, e o alarme que ninguém vê é a última linha de defesa.
O que se segue
O Governo francês prometeu sanções europeias, mas nenhuma decisão foi tomada em Bruxelas até ao fim do dia. A via judicial vai demorar: uma investigação criminal em França pode levar anos, e a detenção de suspeitos no estrangeiro depende de cooperação internacional. Fica por saber quem provará a ligação se o mesmo modo operatório voltar a aparecer noutro país.
| 11–12 Out | ataque a cerca de 700 locais em França |
|---|---|
| 2 Nov | segunda vaga em sete países, sem atribuição |
| 4 Nov | hacktivistas pró-Rússia reivindicam, com pouco crédito |
| 9 Nov | França atribui aos Guardiões da Revolução e pede mandados internacionais |
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!