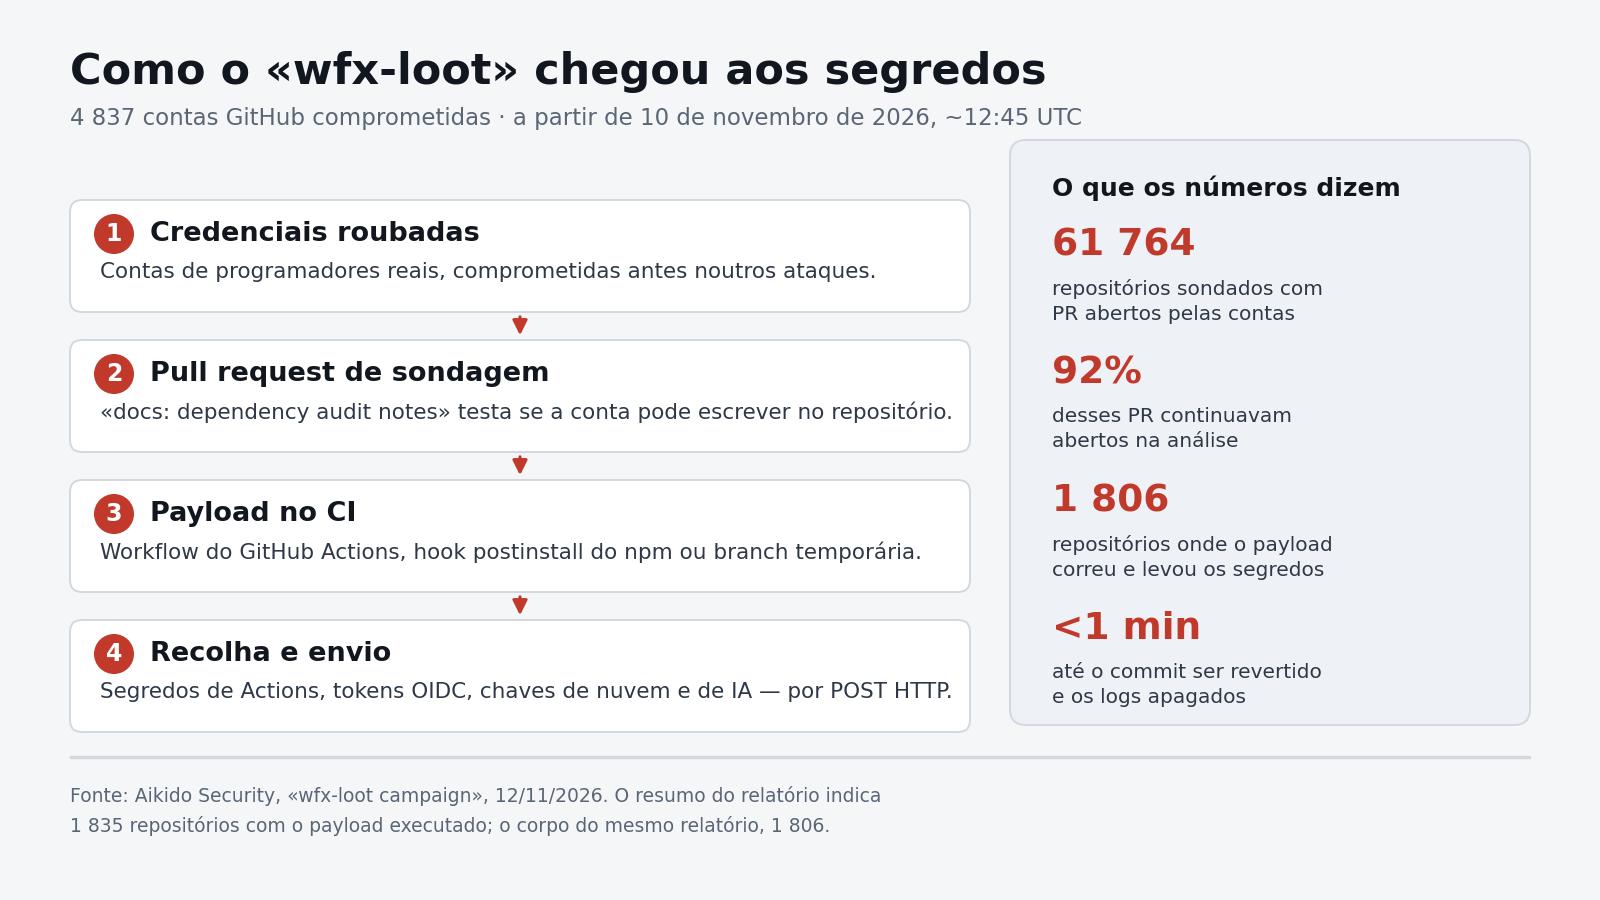
Um atacante usou as credenciais de 4.837 contas do GitHub — de programadores reais, roubadas antes — para instalar um programa que rouba segredos em repositórios de outras pessoas. A campanha começou na terça-feira, 10 de novembro, por volta das 12h45 UTC, e foi descrita esta quinta-feira pela empresa de segurança Aikido, que lhe deu o nome «wfx-loot».
As contas não eram falsas. Pertenciam a programadores com histórico, o que fazia cada alteração parecer trabalho normal de quem tem acesso ao projeto. Segundo a Endor Labs, que também analisou a campanha, as credenciais foram roubadas em ataques anteriores.
O relatório da Aikido contabiliza 4.837 contas comprometidas a abrir pull requests de sondagem em 61.764 repositórios. Em pelo menos 1.806 deles o programa chegou a correr e os segredos saíram — o resumo do mesmo documento indica 1.835, e o corpo 1.806; a diferença não é explicada pelos autores.
Um pull request é um pedido para juntar alterações a um projeto. O primeiro que o atacante enviava tinha o título banal «docs: dependency audit notes» e servia para testar uma coisa só: se aquela conta podia escrever no repositório.
Quando a resposta era sim, o passo seguinte era instalar o código malicioso. A Aikido descreve três vias: alterar o workflow do GitHub Actions, usar um «hook» que corre automaticamente depois de uma instalação npm, ou empurrar o código através de um branch temporário.
Depois de correr, o commit era revertido em menos de um minuto e os registos de execução eram apagados. Restava pouco para quem olhasse para o repositório mais tarde. Dos pull requests de sondagem, 92% ainda estavam abertos quando a análise foi feita.
O que o programa levava
A lista é extensa: segredos e variáveis do GitHub Actions, o token automático do workflow, tokens de identidade OIDC, credenciais de serviços de nuvem e chaves de serviços de inteligência artificial, variáveis de ambiente, ficheiros de credenciais, históricos de shell, memória de processos, o conteúdo do repositório, os últimos 100 commits e artefactos de compilação. Tudo saía num POST HTTP para um servidor do atacante.
Porque é que os segredos do CI valem tanto
O CI — integração contínua — é a parte do GitHub que corre código automaticamente quando alguém altera um projeto: testes, compilações, publicações. Para isso guarda credenciais que permitem publicar pacotes ou entrar em serviços de nuvem.
Quem consegue executar código nesse ambiente não precisa de atacar a Amazon ou a Google: usa as chaves que já lá estão guardadas. É a diferença entre arrombar uma porta e encontrar a chave debaixo do tapete.
| Contas comprometidas | 4 837 |
|---|---|
| Início da campanha | 10/11/2026, ~12h45 UTC |
| Repositórios com pull requests de sondagem | 61 764 |
| Pull requests de sondagem abertos | 61 839 |
| Repositórios onde o payload correu | 1 806 (resumo do relatório: 1 835) |
| Pull requests ainda abertos na análise | 92% |
| Tempo até o commit ser revertido | menos de 1 minuto |
O que fica por saber
A identidade do atacante não é conhecida. As três análises independentes — Aikido, StepSecurity e Endor Labs — concordam na mecânica e nos números de contas, mas nenhuma estabelece como cada credencial foi obtida. Também não há um número de segredos distintos roubados: 1.800 repositórios podem ter partilhado as mesmas chaves de nuvem, o que muda muito a dimensão real do problema.
A Aikido acrescenta que pelo menos 50 das contas comprometidas publicam pacotes em npm, Go, Packagist, PyPI ou crates, e que o código chegou a pelo menos um pacote Packagist e um pacote Go através de gatilhos automáticos de publicação. Os investigadores dizem, no entanto, que o alvo eram os segredos do CI e não a propagação pela cadeia de abastecimento.
Para quem mantém projetos, a recomendação é dura: se o programa correu, deve assumir-se que todos os segredos acessíveis àquele workflow foram comprometidos, trocar credenciais e rever os registos de auditoria. A Aikido aconselha uma revisão manual dos repositórios, porque a limpeza automática apaga as pistas que permitiriam saber o que saiu.
O episódio deixa uma lição prática para qualquer equipa, dentro ou fora da tecnologia: a segurança de um projeto depende hoje tanto do código que se escreve como das credenciais que os automatismos guardam — e essas são mais fáceis de roubar do que o código.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!