O Citizen Lab divulgou a 15 de Outubro uma investigação sobre o que chama «AdFection»: anúncios segmentados usados como canal para instalar spyware, sem que a pessoa clique em nada. A análise liga, com alta confiança, o ataque a pelo menos 45 dispositivos da Al Jazeera, em 2024 e 2025, ao software da Candiru.
O ponto que muda o retrato é este: o anúncio não transporta o código malicioso. Transporta um endereço. É o anúncio que identifica o dispositivo e é só depois, para os alvos escolhidos, que a infraestrutura devolve o que infecta.
Um anúncio que vai buscar o código
O mecanismo tem seis passos. Primeiro, a Discover-Tech, empresa israelita de publicidade, ganha a licitação e o anúncio é servido num site ou numa aplicação aberta no dispositivo.
Ao ser renderizado, o anúncio pede JavaScript a um servidor da própria Discover-Tech, a que o relatório chama «NOAS» (ou «getAd»). O código malicioso nunca fica nas mãos de quem serve e exibe o anúncio.
Esse pedido envia o identificador de publicidade — um «cookie» ou o identificador do telemóvel — e o endereço IP. O servidor decide então se o alvo é elegível: se for, devolve código; se não for, devolve uma resposta de zero bytes. Na maioria das impressões, não devolve nada.
Quando devolve, o código pede mais JavaScript e pode carregar um «exploit» do navegador que instala o programa espião. A partir daí, o dispositivo passa a contactar um servidor «validador» da Candiru e, por fim, um centro de comando.
| Registos de licitação analisados | quase quatro mil milhões, da plataforma MyDSP, da Discover-Tech |
|---|---|
| Sites e aplicações onde os anúncios apareceram | quase 200 000, em quatro meses e em dezenas de países |
| Dispositivos atingidos | milhões |
| Dispositivos da Al Jazeera visados | pelo menos 45, em 2024 e 2025 |
| Atribuição do ataque | spyware da Candiru, com «alta confiança» |
| Domínios «validador» da Candiru encontrados | 305, em 319 endereços IP |
| Amostra isolada pela Al Jazeera | SHA-256 255869de…595cc8 |
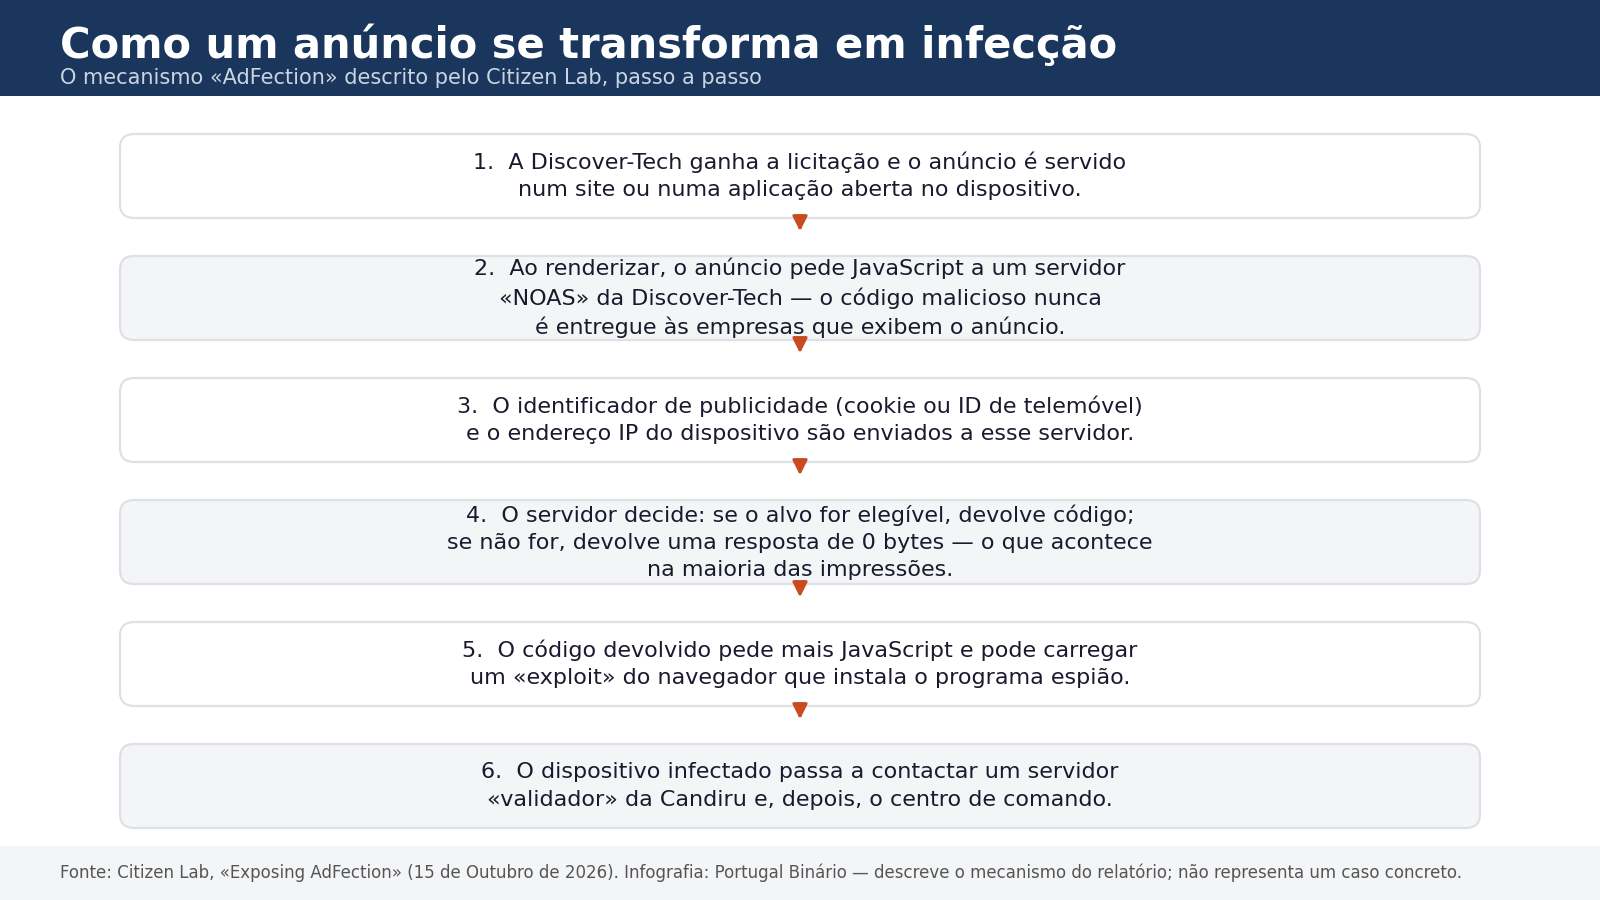
O caminho descrito pelo Citizen Lab, do anúncio ao centro de comando da Candiru. O esquema ilustra o mecanismo do relatório, não um caso concreto.
Crédito: Infografia do Portugal Binário, com dados do Citizen Lab (15 out. 2026)
Quem faz a ponte entre anúncios e spyware
A Discover-Tech, escrevem os autores, «funciona como uma ponte entre os vendedores de publicidade e o ecossistema de spyware mercenário». A plataforma Controlium permite perfilar e desanonimizar milhões de pessoas e escolher quem é atacado.
Entre as redes publicitárias nomeadas estão a Google, a Yandex, a Vungle (Liftoff), a Sunteng, a Eskimi, a Beeswax (da Comcast) e a Xandr, da Microsoft. Depois da divulgação, a Google e a IAB Europe retiraram a Discover-Tech dos seus registos de fornecedores.
A Google, que colaborou na investigação, cortou o acesso da empresa às plataformas de troca de anúncios. A Beeswax retirou-a da plataforma de compra, a Vungle suspendeu o acesso durante uma revisão e a Eskimi bloqueou contas e domínios. Outros fornecedores não responderam em prazo.
O que está provado — e o que não está
O que o relatório não prova também importa. Uma impressão de anúncio não confirma, por si, que o dispositivo foi escolhido ou infectado: na maioria dos casos não é, e o servidor não devolve código nenhum.
Os autores dizem ainda que a sua visibilidade está limitada aos dados da plataforma MyDSP: não inclui dados da Beeswax nem da Eskimi e cobre um período restrito. A investigação continua e nenhum Estado cliente é identificado.
Onde os anúncios chegaram
Segundo o relatório, as impressões apareceram em redes governamentais, de ministérios da defesa e das forças armadas, de agências nacionais de cibersegurança, de organizações internacionais como a NATO, de infraestrutura crítica e de órgãos de comunicação social. A lista de países inclui o Brasil; Portugal e Espanha não são mencionados.
Os autores pedem que os reguladores averiguem se a Discover-Tech e a Candiru/Integrity Labs violaram a lei aplicável e deixam recomendações a legisladores, investigadores e indústria publicitária. Fica em aberto o que ninguém sabe ainda: quantos dos dispositivos perfilados foram realmente infectados — e quem pagou por isso.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!