A Comissão Europeia está a responder a uma intrusão que manteve fora do ar, durante mais de dez dias, os sistemas onde os funcionários consultam salários, férias e despesas de saúde. O porta-voz Thomas Regnier confirmou o incidente: «Sistemas individuais foram visados e, de acordo com a nossa prática, informámos os afectados».
O responsável não disse quem atacou. Um responsável europeu disse ao POLITICO que o CERT-EU, a equipa de cibersegurança das instituições da UE, detectou este mês atacantes a usar o ARTEX, uma ferramenta aberta de inteligência artificial que planeia e executa intrusões.
O ARTEX não é um vírus nem um programa que se instala num telefone. É uma ferramenta aberta de teste de intrusão — o trabalho que empresas de segurança fazem por contrato para descobrir falhas antes dos criminosos — construída sobre modelos de linguagem. Recebe um objectivo escrito em linguagem corrente, divide-o em tarefas e executa-as com ferramentas reais de ataque, com uma consola onde um humano acompanha cada passo.
Nasceu para testar defesas
O autor, que assina Autumn-27, publicou o código no GitHub em Julho de 2026 e chegou a 1.500 ou 2.000 estrelas em dez semanas. O repositório foi retirado a 8 de Outubro, depois de alertas de utilização abusiva, mas o programa já circulava: cópias arquivadas, variações adaptadas e uma versão comercial chamada ARTEX PRO.
O próprio FBI analisou instâncias usadas em ataques e encontrou sobretudo modelos chineses, com o DeepSeek Flash à frente — mais barato e, nas palavras do aviso, sem «salvaguardas observáveis» quando o pedido é enquadrado como teste de intrusão.
A diferença não está numa falha nova
Nenhuma das técnicas do ARTEX é inédita. O que muda é quem as encadeia e a que velocidade. Um agente não se distrai, não desiste ao terceiro erro e não precisa de descansar entre tentativas: percorre inventários de servidores, testa credenciais expostas, encontra um painel de administração sem segundo factor e usa-o para entrar.
Segundo o CERT-EU, o problema deixou de ser uma vulnerabilidade isolada e passou a ser a automação de cadeias inteiras de pequenas más configurações — incluindo as que qualquer rede acumula há anos. No início de Novembro havia mais de 1.600 consolas do ARTEX expostas na internet, abertas a quem quisesse apontar a ferramenta a um alvo.
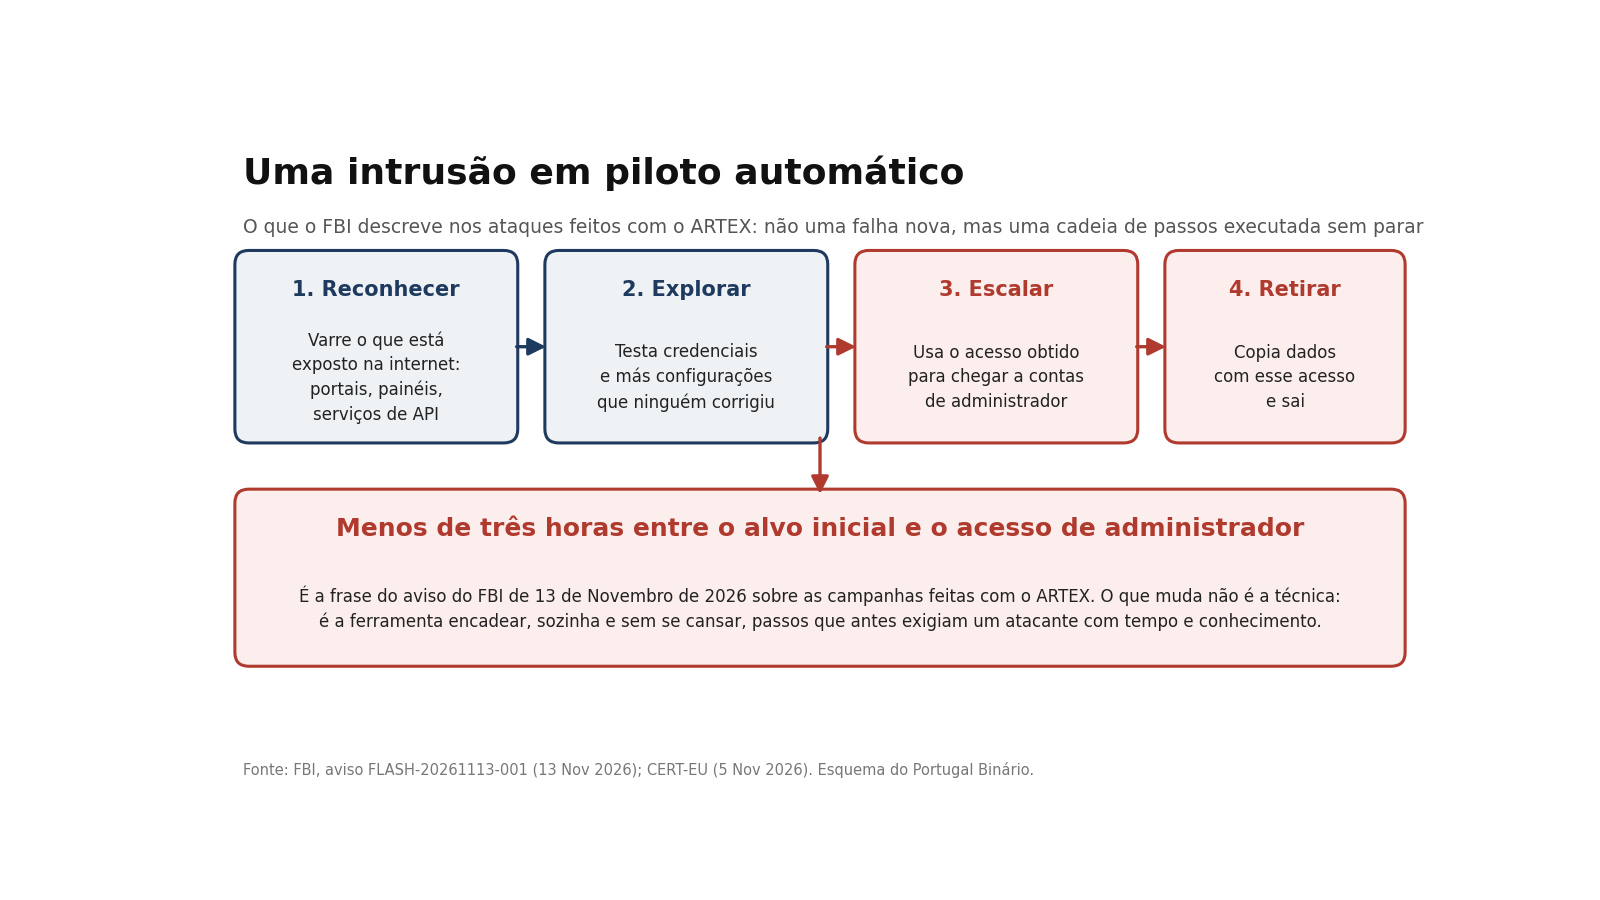
A cadeia descrita no aviso do FBI: reconhecer o que está exposto, explorar credenciais e más configurações, escalar para administrador e retirar dados. O tempo entre o primeiro passo e o último é o que mudou.
Crédito: Esquema do Portugal Binário a partir do aviso FLASH-20261113-001 do FBI (13 Nov 2026) e do alerta do CERT-EU (5 Nov 2026).
Três horas até acesso privilegiado
O aviso do FBI, de 13 de Novembro, descreve campanhas desde pelo menos Agosto de 2026 contra serviços financeiros, governos, tecnologia, defesa, semicondutores, energia, saúde, indústria, telecomunicações e serviços jurídicos.
A conclusão que interessa a quem tem de se defender está numa frase: «de um alvo inicial a acesso privilegiado em menos de três horas». Num dos casos, dados pessoais de cerca de 67 mil pessoas foram retirados de instituições financeiras na Coreia do Sul; noutro, houve tentativas de autenticação em mais de 2.250 clientes de um serviço de cópias de segurança usado por empresas.
| Aviso do FBI | 13 Nov 2026 |
|---|---|
| Alerta do CERT-EU | 5 Nov 2026 |
| Tempo até acesso de administrador | menos de 3 horas |
| Coreia do Sul | dados de cerca de 67 mil pessoas |
| ConnectWise Cloud Backup | mais de 2 250 inquilinos visados |
| Consolas ARTEX expostas | mais de 1 600 |
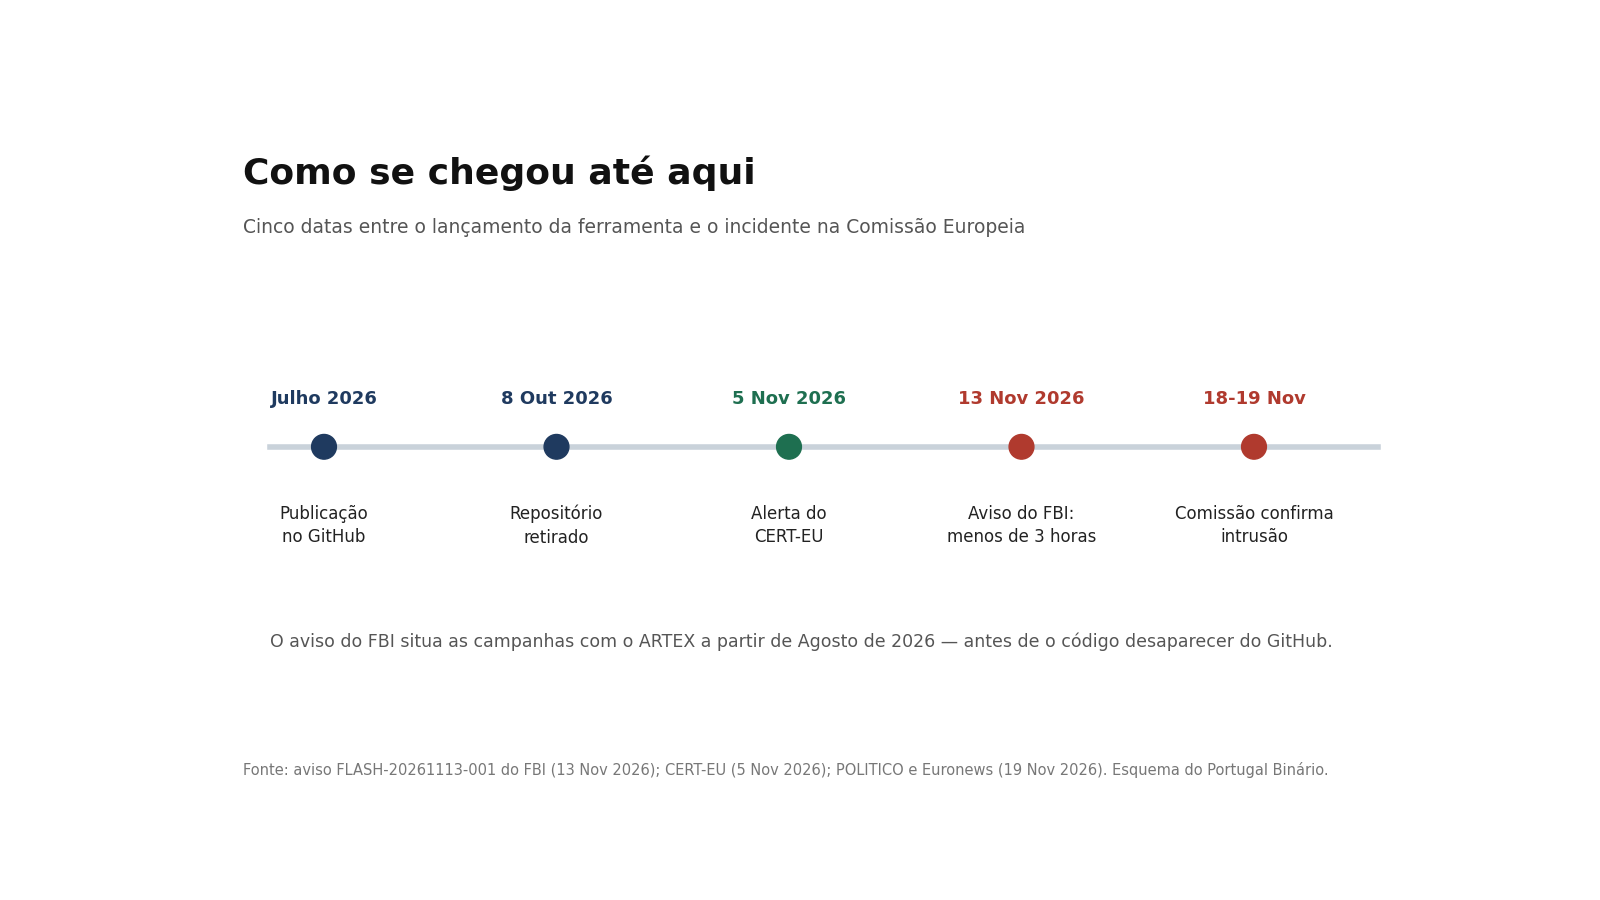
A ferramenta foi retirada do GitHub em Outubro, mas os avisos oficiais só chegaram em Novembro — e as campanhas descritas pelo FBI começaram antes de o código desaparecer.
Crédito: Esquema do Portugal Binário a partir do aviso do FBI, do alerta do CERT-EU e da cobertura do POLITICO e da Euronews (Nov 2026).
O que isto significa em Portugal
Não há registo público de organizações portuguesas atingidas por estas campanhas, e este artigo não sugere que exista. Mas a exposição é comum: em Portugal, cerca de seis mil entidades estão abrangidas pelas regras da NIS2, de hospitais a empresas de energia e transportes, e muitas mantêm portais e painéis de gestão acessíveis a partir de qualquer ponto do mundo.
As medidas que o FBI recomenda são as mesmas que valem para um ataque manual: inventariar tudo o que está exposto, tirar os painéis de administração da internet aberta, exigir segundo factor e privilégios mínimos, limitar tentativas de autenticação e guardar os registos de acesso.
A diferença é a urgência. Corrigir uma má configuração «pequena» deixou de ser arrumação: passou a ser fechar uma porta por onde um agente entra em minutos.
O caso da Comissão Europeia
A vítima mais visível é a administração europeia. Segundo o POLITICO e a Euronews, ficaram inacessíveis o Sysper — onde se consultam salários, férias e folhas de horas — e o sistema de reembolsos de despesas médicas, além dos serviços de tradução. Os salários foram pagos a horas, mas durante dias houve funcionários sem conseguir registar ausências.
O caso levou a Comissão a convocar o seu conselho de gestão para uma reunião de urgência ainda este mês. A comissária Henna Virkkunen, responsável pela pasta digital, informou os restantes comissários na reunião do Colégio de quarta-feira.
A Comissão diz que a propagação foi contida e que informou quem foi afectado. O que se sabe sobre os dados é menos tranquilizador: nomes, categorias profissionais e contactos passam por estes sistemas, e ainda não há uma avaliação pública do que saiu. Questionado pela Euronews sobre a ferramenta usada pelos atacantes, um responsável comunitário remeteu para o CERT-EU. A ligação ao ARTEX vem de uma fonte oficial não identificada, não de um comunicado: é uma atribuição a confirmar, não um facto estabelecido.
O que ainda não se sabe
Falta responder às perguntas que decidem a gravidade: quem está por trás da intrusão, se houve dados copiados e por quanto tempo os atacantes tiveram acesso.
Também não está provado que o ARTEX tenha sido o vector deste ataque em particular. O que está documentado é que a ferramenta existe, que foi usada contra instituições europeias e que a Comissão foi um dos alvos — e uma ferramenta em circulação não é, por si só, a explicação de um incidente.
O que sobra é um aviso com consequências práticas. Ferramentas como o ARTEX retiraram ao atacante a necessidade de saber muito e de ter tempo: baixaram o custo de uma intrusão a uma conta de fornecedor de modelos e a algumas horas de paciência automática. Para quem administra sistemas, isso torna urgente o trabalho aborrecido — inventariar, fechar, exigir segundo factor e ler os registos — que costuma ficar para depois.
💬 Comentários
Nenhum comentário ainda. Sê o primeiro a comentar!